 白皮書
Cyberhood 分散式企業平台
分散式企業運算的統一架構
執行概述
現代企業環境正日益走向分散式運作。使用者、資訊、業務流程、應用程式與基礎架構,現今可能分布於總部、分公司、遠端據點、行動裝置以及與雲端連接的環境中。
Cyberhood 以分散式企業平台架構回應此一環境。Cyberhood 並非將儲存、通訊、協作、工作流程、安全、企業應用與應用程式開發視為彼此孤立的技術環境,而是提供一個將這些能力連結起來的共同架構基礎。
其目標不只是提供更多軟體功能,而是建立一個協調一致的平台,使多種企業能力能在一致的架構環境中運作。
從獨立產品走向整合平台
傳統企業環境往往隨著個別產品的導入而逐步成長。檔案管理、訊息傳遞、工作流程、客戶管理、資源規劃與應用程式開發,可能各自在不同的基礎架構與管理模式上運作。
這可能造成身分管理分散、資訊重複、安全控制不一致、應用整合困難,以及營運複雜度持續增加。因此,架構上的核心問題成為:應由哪些共同基礎架構與平台服務來支援整體企業環境?
Cyberhood 從平台觀點處理這項挑戰。各應用程式仍可服務不同的業務目的,同時運作於共享的架構基礎之上。
Cyberhood 平台概念
Cyberhood 分散式企業平台整合分散式基礎架構、負載平衡、身分與授權、資訊保護、分散式儲存、協作服務、企業應用、管理,以及應用程式開發。
平台採分層架構組織:分散式基礎架構提供底層基礎;安全與受保護資訊服務提供保護;平台服務提供共同能力;協作與資訊服務連結人員與組織知識;企業應用支援營運;而業務服務則創造組織價值。
以分散式基礎架構作為基礎
Master Nodes、Slave Nodes 與分散式本地節點(Distributed Local Nodes, DLN)在分散式平台中扮演彼此協調的角色。此架構不將所有服務集中於單一巨型環境,而是支援將服務與資源分布於參與的平台基礎架構中。
此分散式基礎可支援運算服務、連線管理、資料分布、應用程式執行、資訊存取、儲存服務及跨地理位置部署。
連線、資料與運算的負載平衡,為工作負載分配與漸進式擴充提供架構基礎。
共同平台服務層
要讓多個應用程式在一致的環境中運作,就需要共同服務。Cyberhood 提供共享能力,包括身分驗證、授權、資訊索引、工作流程、訊息傳遞、管理、分散式應用服務及 SDK 整合。
這些服務可在身分管理、存取控制、資訊探索、應用整合、管理及未來擴充等面向提供架構一致性。
以身分作為平台基礎
使用者、應用程式、組織角色與資訊存取權限,都依賴可識別的實體。在 Cyberhood 架構中,身分驗證與授權提供存取平台資源的基礎服務。
此共同模型可支援檔案、共享工作空間、協作服務、企業應用、分散式應用服務及管理功能。
將資訊視為共享的企業資源
Cyberhood 將檔案管理、分享、工作空間組織、版本控制、全文檢索及跨平台存取,整合於更廣泛的平台架構中。
企業資訊生命週期可理解為:建立 → 儲存 → 分享 → 協作 → 版本管理 → 搜尋 → 保護。此流程將協作、資訊探索與保護連結為共同資訊架構的一部分。
跨層式安全架構
安全機制橫跨整體架構,涵蓋身分、驗證、授權、安全通訊、主機保護、惡意程式偵測及受保護資訊服務。
此模型並非宣稱任何單一技術可以消除所有風險;相反地,保護機制分布於身分、通訊、基礎架構、資訊與儲存等不同層面。
Cyberhood SPAN 作為受保護資訊層 (Protected Information Layer)
Cyberhood SPAN (Secured & Protected Archive Network) 是一種分散式加密檔案系統架構,設計用於結合資訊保護、分散式儲存、容錯、復原及可擴充容量。
SPAN 與資訊管理、檔案服務、協作、安全、分散式基礎架構及災難復原規劃相互連結。因此,它是整體企業資訊架構的一部分,而不是孤立的儲存元件。
建構於共同基礎上的企業應用
Cyberhood 平台涵蓋 Enterprise Mail、Enterprise Messenger、Workflow、Project Management、CRM、ERP、Calendar 及組織通訊等企業應用領域。
這些應用可與組織身分、授權、資訊服務、工作流程機制、管理、受保護儲存及分散式基礎架構建立共同的架構關係。
將協作作為原生平台能力
Cyberhood 透過我的空間(My Space)、公共空間(Public Space)、我分享的空間(Sharing With Space)與分享給我的空間(Shared From Space)等概念,將協作與資訊管理整合。
協作可置於更廣泛的架構關係中理解:身分 → 授權 → 工作空間 → 資訊 → 協作 → 保護。
可延伸的應用程式開發平台
沒有任何組織能預先預測所有未來的應用程式、工作流程、整合需求或業務流程。因此,Cyberhood 提供 Distributed Application Framework 與 SDK。
Cyberhood SDK 為使用者互動、應用程式呈現、伺服器端處理、分散式主機選擇、驗證及平台整合提供基礎。這種可延伸性,正是平台架構與固定功能產品集合之間的重要差異。
平台擴充性與架構演進
隨著組織成長、使用者增加、資訊量擴大、新應用導入以及更多據點連線,企業需求也會持續改變。
Cyberhood 架構以模組化擴充為設計原則。隨需求演進,可加入額外運算資源、分散式節點、儲存容量、地理位置及應用服務。
Cyberhood 架構模型
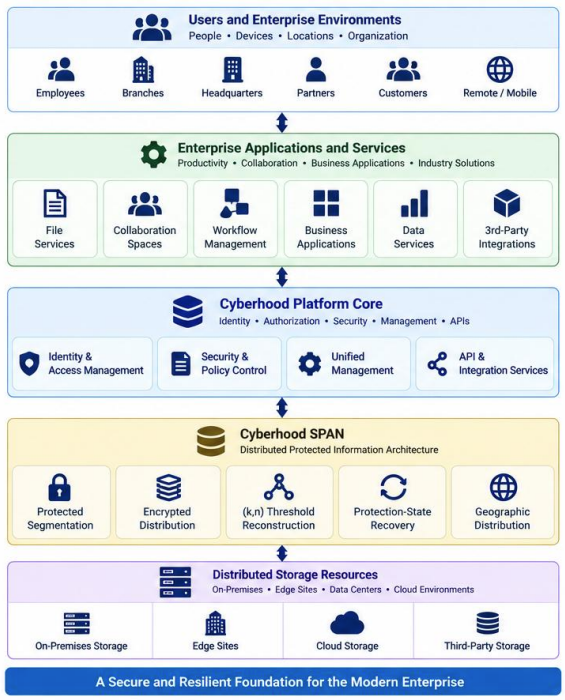
Cyberhood 架構分層模型
基礎架構提供底層基礎;平台服務提供共同能力;資訊服務連結人員與組織知識;應用程式支援業務營運;Business Services 則創造組織價值。
這項關係構成 Cyberhood 分散式企業平台的核心架構定義。
主要架構原則
- Distributed by Design — Cyberhood 以分散式基礎架構為設計核心,而非以單一巨型技術環境為基礎。
- Platform Before Product — 應用程式是更廣泛平台架構的一部分,並由共同服務提供支援。
- Identity as a Foundation — 身分驗證與授權為平台資源存取提供共同控制機制。
- Information as an Enterprise Asset — 資訊管理、分享、搜尋、版本管理、協作與保護,在平台架構中彼此連結。
- Security by Architecture — 保護機制橫跨身分、通訊、基礎架構、惡意程式偵測及分散式受保護儲存。
- Modular Scalability — 基礎架構、儲存及應用能力可隨組織需求演進而擴充。
- Collaboration as a Native Capability — 協作直接與企業資訊、身分、存取控制及平台服務連結。
- 為未來開發提供擴充性 — Cyberhood SDK 與分散式應用框架(Distributed Application Framework)為持續的應用程式開發與整合提供基礎。
Cyberhood產品
目前 Cyberhood產品共有「辦公室協同作業平臺 Cyberhood EIP」、「客戶關係管理 Cyberhood CRM」、「企業資源管理系統 Cyberhood ERP」、「Cyberhood POS銷售點系統」、「Cyberhood 線上購物」、「Cyberhood 線上訂房」、「Cyberhood 飯店管理」與「個人隨身工具 Cyberhood Kiwi 」,經由統一帳號認證與簽核串接方式使企業商業流程得以受到層層管控。
您知道Cyberhood 在企業溝通與流程整合是如何與眾不同嗎?
了解Cyberhood進一步了解Cyberhood 如何為企業創造協作溝通效率
了解EIP想知道Cyberhood 如何為企業創造各種流程(Process)與資訊(Information)整合的效益?
了解ERP執行概述
企業系統即使在個別基礎架構元件發生故障時,仍應維持可用。
硬體故障、儲存問題、網路中斷、軟體異常、服務過載及地理區域事件,都是企業運算環境中的現實。因此,高可用性不應僅被理解為部署備援硬體。
具韌性的企業架構必須回答更廣泛的問題:當某個元件故障時會發生什麼情況?平台如何持續運作,或如何從故障中復原?
Cyberhood 透過分散式架構模型實現高可用性。相較於完全依賴單一集中式伺服器或儲存系統,此架構支援將運算、連線、資料與資訊資源分散至多個參與節點。
其目標是降低對個別元件不必要的依賴,並為服務持續性、容錯、工作負載分配、基礎架構擴充性、復原能力及地理分散部署建立架構基礎。
因此,高可用性並非獨立功能,而是 Cyberhood 分散式企業平台整體架構的一部分。
從元件可用性到服務持續性
傳統對可用性的討論通常聚焦於個別元件:伺服器是否正常?儲存系統是否可用?網路連線是否正常?應用程式程序是否正在執行?
這些問題固然重要,但不足以完整描述企業可用性。系統中的硬體可能仍正常運作,但關鍵服務卻不可用;反之,個別元件可能發生故障,而整體服務仍可透過其他可用資源持續運作。
因此,Cyberhood 將「元件可用性(Component Availability)」與「服務持續性(Service Continuity)」加以區分。此架構的目標並非防止每一次個別故障。任何基礎架構都無法保證所有元件永遠持續運作。真正的目標,是降低個別故障對企業所使用服務的影響。
這種以故障為導向的觀點,構成 Cyberhood 高可用性模型的基礎。
分散式可用性架構
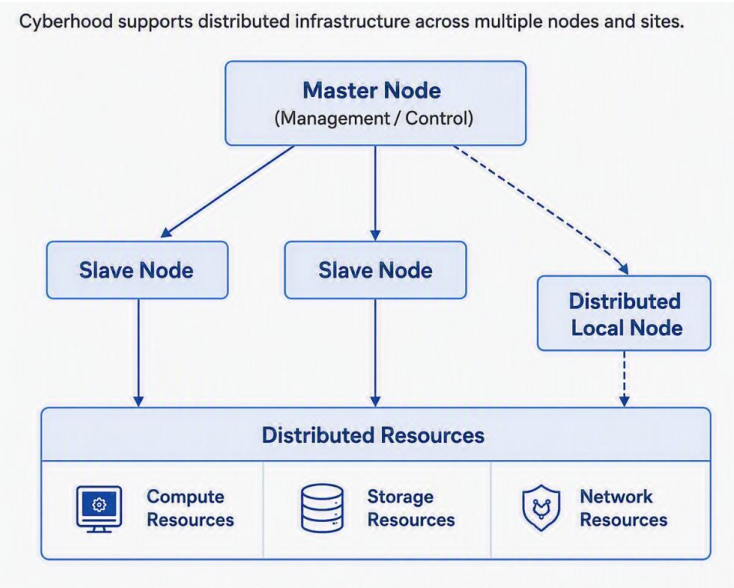
分散式基礎架構參考模型
Cyberhood 平台以分散式基礎架構為核心,包含數種參與節點角色:Master Node、Slave Node,以及分散式本地節點(Distributed Local Node, DLN)。這些角色提供分散平台資源與服務的架構基礎。此模型的目的不只是增加伺服器數量,而是建立一個可讓服務與工作負載分散於可用基礎架構資源之上的環境。
依平台部署與服務設計而定,分散式資源可支援連線處理、應用服務、運算工作負載、資料作業、資訊存取及儲存功能。
因此,分散式架構提供了上層高可用性機制得以運作的結構性基礎。
消除不必要的單點依賴
當某一個元件的失效會導致整項服務中斷時,即形成單點故障。
分散式架構透過提供替代資源,降低此類依賴;前提是服務設計支援工作負載分配或復原。此原則可應用於運算資源、應用服務、網路連線、儲存資源及不同地理位置。
因此,降低不必要的單點依賴,是高可用性的基本原則。
故障偵測與資源隔離
高可用性要求平台能辨識參與資源何時不再依預期運作。故障偵測之所以重要,是因為當有替代資源可用時,異常資源不應繼續接收工作負載。資源隔離則可避免故障或不健康的元件對平台其他部分造成不必要的影響。資源被隔離後,架構可依服務設計及可用基礎架構支援選擇替代資源。
這形成從「辨識故障」到「控制故障影響」,最終達到「服務持續性」的轉換路徑。
連線負載平衡
連線可用性是分散式企業平台的重要面向之一。當使用者或應用程式連接服務時,只要有分散式資源可用,架構就應避免將所有連線活動集中於單一基礎架構元件。
Cyberhood 在其分散式架構中納入連線負載平衡概念。連線分配可降低連線工作負載的集中程度、改善參與資源的利用率、提高基礎架構擴充性,並降低對單一連線處理資源的依賴。
若某個參與資源變得不可用,連線管理可依部署架構支援使用其餘可用資源。
資料負載平衡
企業平台也必須管理資訊與資料處理工作負載的分配。隨著使用者、應用程式與資訊資源增加,集中式系統的需求也會提高。
因此,Cyberhood 將資料負載平衡概念納入其分散式架構。其目標是提供分配資料相關工作負載的架構基礎,而不是將所有處理集中於單一資源。
此模型可支援擴充性、工作負載分配、資源利用及基礎架構擴充,同時與 Cyberhood SPAN 等受保護資訊服務建立架構關係。
運算負載平衡
應用程式的處理需求並非固定不變。更多使用者、更多應用程式、更高交易量、更多資訊處理及擴大的業務營運,都可能增加運算需求。
Cyberhood 納入運算負載平衡概念,使工作負載可分配至可用的運算資源。這帶來兩項重要架構效益:工作負載可分散而非集中;當容量需求增加時,也可視需要加入額外運算資源。
因此,分散式架構不僅可在故障情況下提升營運彈性,也能在需求增加期間提供更大的調度空間。
故障情境模型
情境 1 — 個別節點故障
當個別參與節點變得不可用時,架構目標是避免該故障不必要地影響整體服務。依應用程式的部署模型,可用資源仍可持續提供服務。
情境 2 — 運算資源故障
運算資源可能發生硬體異常、作業系統故障、應用程式程序失效或資源耗盡。在應用程式支援工作負載重新分配的情況下,分散式運算架構可提供替代處理資源,以降低單一運算故障對整體平台的影響。
情境 3 — 儲存資源故障
儲存故障可能造成重大影響,因為企業服務仰賴資訊的可用性與完整性。Cyberhood 透過受保護資訊架構與 Cyberhood SPAN 處理此關係。分散式加密儲存模型旨在為受保護資訊提供容錯與復原機制。
情境 4 — 網路或連線故障
網路中斷可能使使用者、服務或基礎架構資源彼此隔離。分散式部署提供讓服務跨多個參與位置或網路路徑運作的架構可能性;實際行為則取決於部署架構、網路設計及應用程式設定。
情境 5 — 服務故障
即使底層硬體仍正常運作,服務本身仍可能不可用。因此,服務層級的監控與復原是可用性架構中的重要概念。架構目標是偵測服務故障、在適當情況下隔離異常資源,並利用可用資源恢復服務。
情境 6 — 地理區域或站點故障
局部事件可能影響整個基礎架構位置,包括電力中斷、網路故障、設施事件、天然災害或長時間基礎架構中斷。地理分散式架構可降低單一地點事件自動導致所有平台資源同時喪失的風險,進一步增加韌性。
高可用性與 Cyberhood SPAN
基礎架構可用性與資訊可用性密切相關。如果服務所需資訊無法存取或復原,即使應用服務本身持續運作,也無法提供有意義的持續性。
因此,Cyberhood SPAN 是整體可用性架構的重要組成。SPAN 以分散式儲存、加密、容錯、復原及容量擴充為基礎,提供受保護資訊模型。
因此,高可用性不僅是讓應用程式程序維持運作,也包括維持或恢復企業服務所需資訊之存取能力。
地理分散與災難復原(Disaster Recovery, DR)
高可用性與災難復原彼此相關,但處理的是不同的營運目標。
高可用性主要著重於在營運故障期間維持服務持續性;災難復原則著重於重大中斷後恢復服務與資訊。
Cyberhood 分散式架構透過分散式基礎架構與受保護資訊服務,提供可同時支援這兩項目標的基礎。
將擴充性視為可用性能力
可用性經常只從故障角度討論,但容量不足同樣可能降低服務可用性。服務即使技術上仍在運作,若因過載而無法使用,對使用者而言仍等同於不可用。
Cyberhood 支援透過增加運算資源、分散式節點、儲存容量、平台服務及地理位置進行模組化擴充。這使企業能在容量限制演變成服務中斷之前,因應成長需求。
營運持續性模型
完整的 Cyberhood 高可用性模型可概括為持續循環:監控 → 偵測 → 隔離 → 重新分配 → 持續服務 → 復原 → 恢復容量 → 監控。
故障不被視為架構之外的例外事件;相反地,此架構預期基礎架構元件可能故障,因此平台必須提供持續運作、復原及恢復能力的相關機制。
關鍵架構原則
- 故障導向設計 — 架構會考量基礎架構元件變得不可用時應如何處理。
- 分散式資源 — 運算、連線、資料與資訊服務可分散於參與的基礎架構資源。
- 降低依賴 — 在服務設計支援替代資源的前提下,架構致力降低對個別元件不必要的依賴。
- 工作負載分配 — 連線、資料與運算負載平衡概念,提供分散營運需求的基礎。
- 故障控制 — 應隔離故障或異常資源,以降低其對整體服務環境造成不必要的影響。
- 服務持續性 — 目標是維持或恢復企業服務,而非只關注個別元件是否仍在運作。
- 受保護資訊 — Cyberhood SPAN 將高可用性與受保護資訊、分散式儲存、容錯及復原連結起來。
- 地理韌性 — 分散式部署可支援因應局部基礎架構或站點層級事件的韌性。
- 模組化擴充 — 可隨組織需求演進加入額外基礎架構資源。
執行概述
企業資訊保護通常結合儲存備援、備份、加密、存取控制、惡意程式防護與災難復原。每一種機制分別處理資訊可用性、機密性、完整性或可復原性的不同面向。
Cyberhood SPAN(Secured & Protected Archive Network)為受保護企業資訊導入分散式方法。SPAN 會將受保護資訊進行分段、加密、分散、儲存、重建與復原。其保護模型源自 (k,n) 門檻式秘密分享機制(threshold secret sharing scheme)的原理:受保護資訊會被轉換為多個分散式區段,而重建需要達到定義的最少有效區段數量,並具備所需的密碼學資訊。
分段 · 加密 · 分散 · 容錯 · 重建 · 復原
在 Cyberhood 分散式企業平台中,SPAN 作為 Protected Information Layer 運作。其架構目的,是降低邏輯企業資訊對任何單一實體儲存資源的依賴。
SPAN 架構概述
Cyberhood SPAN 將邏輯企業資訊與用於保護及儲存該資訊的個別實體資源分離。在邏輯層級,使用者與企業服務操作的是檔案與資訊資源;在保護層級,SPAN 將受保護資訊轉換為加密的分散式區段;在實體層級,參與的儲存資源提供承載這些受保護區段的基礎架構。
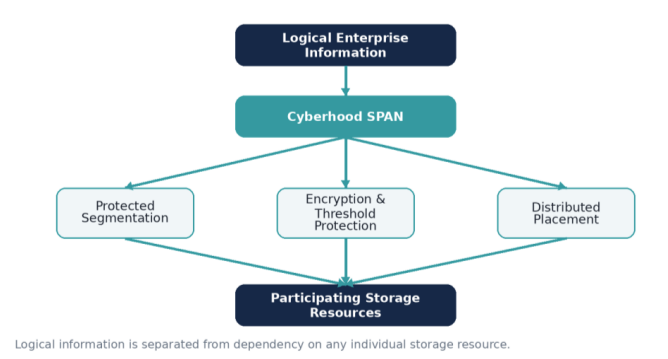
Cyberhood SPAN 受保護資訊層(Protected Information Layer)
邏輯資訊與對單一實體儲存資源的依賴相互分離。
超越傳統備份架構
傳統備份架構通常透過保存額外的完整副本来保護資訊。廣為採用的 3-2-1 備份原則提供了實用的概念參考:保留多份資訊副本、使用一種以上的儲存媒體,並維持地理分離的保護。
SPAN 導入另一種架構模型。受保護資訊不必完全依賴完整副本複製,而可轉換為加密區段並分散至參與的儲存資源。
備份、高可用性、災難復原與 SPAN 處理不同的架構責任,彼此可以並存。SPAN 的主要差異在於「分散式受保護資訊重建」,而非只依賴完整副本複製。
分散式檔案分段
SPAN 的第一項核心保護作業,是將邏輯企業檔案轉換為多個受保護區段。受保護區段的總數以 n 表示,SPAN 再將這些區段分散至參與的儲存資源。
因此,一個受 SPAN 保護的檔案,是由一組分散式受保護元件所表示,而不是依賴單一儲存資源中的完整可用檔案。
單一受保護區段並不是完整的原始檔案。
(k,n) 門檻式保護模型
Cyberhood SPAN 採用源自 (k,n) 門檻式秘密分享機制原理的保護模型。在此模型中,n 為受保護區段總數,k 為重建所需的最少有效受保護區段數,且 k ≤ n。
設定的容錯關係為 f = n - k,其中 f 代表在仍可滿足最低重建門檻的情況下,允許不可用的受保護區段數量。例如,若 n = 7、k = 4,則 f = 3。在此示例設定中,重建需要 4 個有效受保護區段;最多可有 3 個區段不可用,而剩餘區段數仍不低於重建門檻。
| 參數 | 意義 | 架構角色 |
|---|---|---|
| n | 受保護區段總數 | 分散式保護集合 |
| k | 重建所需的最少有效區段數 | 重建門檻 |
| f = n - k | 設定關係可容忍的不可用區段數 | 容錯條件 |
| 受保護區段 | 加密後的分散式元件 | 將受保護資訊與個別儲存資源的依賴分離 |
| 參與儲存資源 | 保存受保護元件的資源 | 分散式保護的實體基礎 |
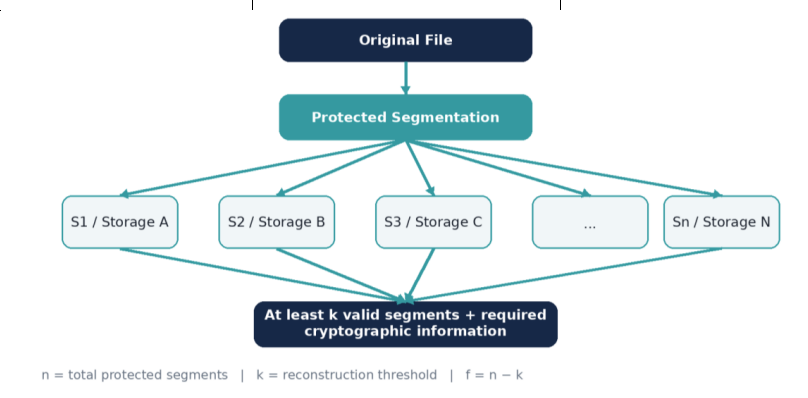
(k,n) 門檻式分散保護模型
適當的 k 與 n 值應依保護需求及部署設定決定,而不是採用單一通用常數。
分散式加密與密碼學關係
僅有分段並不構成完整的 SPAN 保護模型。SPAN 將受保護分段與加密,以及重建所需的密碼學資訊結合。因此,授權重建取決於所需的受保護區段、必要的密碼學資訊,以及授權存取。
單一參與儲存資源本身,並不預期包含重建完整原始資訊所需的全部條件。
分段 → 加密 → 分散 → 授權 → 重建
裝置層級容錯
傳統磁碟備援通常保護單一儲存設備內的個別磁碟故障。SPAN 則透過將受保護資訊分散於多個參與儲存資源,把保護邊界延伸至單一儲存設備之外。這使單一儲存設備內的「磁碟層級備援」與跨分散式儲存資源的「裝置層級容錯」形成明確區別。
因此,參與的儲存裝置可成為 SPAN 保護架構中的容錯單位。
當某個參與資源不可用時,只要可用有效區段數量仍大於或等於 k,受保護資訊仍可重建。底層磁碟備援可與 SPAN 的裝置層級保護並存。
動態容錯設定
SPAN 的保護條件可隨參與資源環境改變而演進。擴充可用儲存資源,可增加受保護區段分配與容錯設定的選擇;因此,n、k 與 f 之間的關係可依可用環境及保護需求調整。
增加容量並不會自動提高容錯能力。實際保護條件取決於可用資源、分散設定、重建門檻及保護政策。
基礎架構擴充提供更多保護選項;實際容錯條件由保護政策決定。
裝置隔離與 Hot-Swap 作業
只要剩餘的保護狀態仍符合設定的重建門檻,SPAN 支援隔離異常的參與儲存資源,並在整體受保護資訊環境持續運作的情況下加入替代或額外資源。
在此架構中,Hot Swap 指的是在不刻意讓整個邏輯受保護資訊環境離線的情況下,隔離、替換或加入參與儲存資源的營運能力;它並不代表特定硬體匯流排層級的熱插拔實作。
偵測 → 隔離 → 持續運作 → 替換 / 新增 → 恢復保護
保護狀態復原(Protection-State Recovery)
容錯處理的是資源不可用期間如何持續運作;保護狀態復原處理的則是之後如何恢復。當不可用資源被隔離或替換後,SPAN 可重新分配受保護資訊,並恢復適當的分散式保護狀態。
因此,SPAN 的復原著重於恢復分散式保護關係,而不只是從另一份備份副本還原單一檔案。
復原的是保護狀態,而不只是單一檔案。
自動化儲存分配與平衡
隨著資訊成長,以及資源新增、移除、替換或擴充,參與的儲存容量會持續變化。SPAN 納入自動化儲存分配與平衡,使受保護資訊能分散於可用的參與資源。
當資源環境改變時,可重新分配受保護資訊,使新增容量參與更廣泛的 SPAN 環境,並重新平衡儲存利用率。因此,儲存平衡同時支援容量利用與保護狀態管理。
加密前的惡意程式防護
Cyberhood SPAN 在受保護分段、加密與分散式儲存之前整合 ClamAV 惡意程式檢查。於受保護儲存前進行掃描,可在邏輯檔案被轉換為加密分散式元件之前完成惡意程式檢查。這可降低受感染內容被保存為受保護企業資訊,之後又被重建並散布至其他端點的風險。惡意程式檢查仍只是 Cyberhood 企業安全架構的一部分,不能取代端點安全、身分保護、授權、應用程式安全、網路防護或安全監控。
先檢查,再保護(Inspect Before Protect)。
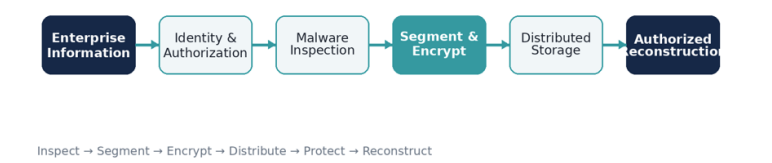
SPAN 資訊保護流程
防範裝置損壞與資訊遺失
實體儲存資源仍可能遭遇硬體故障、斷電、實體損壞、環境事件、網路斷線或管理性隔離。SPAN 透過分散式分段與門檻式重建,降低受保護資訊對單一資源的依賴。
只要設定的重建門檻仍能滿足,即使個別參與資源不可用,受保護資訊仍可保持可重建。SPAN 並不消除實體儲存故障,而是降低受保護資訊對任何單一故障事件的依賴。
裝置故障 ≠ 自動等同資訊遺失
防範單一裝置遭入侵
分散式受保護資訊會改變單一儲存資源遭入侵時的安全影響。由於 SPAN 資訊經過分段、加密與分散,僅取得一個參與儲存資源本身,並不足以取得完整原始檔案。這可降低資訊機密性對任何單一參與儲存資源的依賴。但這不代表端點、授權帳號、應用程式、管理環境或足夠數量的參與資源遭入侵時,不會影響資訊安全。
單一儲存資源遭入侵,不應等同於完整受保護檔案遭入侵。
具勒索軟體韌性的資訊架構
對勒索軟體的韌性需要多層安全機制。SPAN 透過分散式受保護分段、加密儲存、門檻式重建、裝置層級分散、授權關係及保護狀態復原,對此韌性提供支援。
此架構可降低單一參與儲存資源遭入侵、損壞、加密或變得不可用時的影響。SPAN 並不代表具備全面的勒索軟體免疫能力;端點遭入侵、憑證竊取、應用程式弱點、管理環境遭入侵、經授權的破壞性操作及其他攻擊途徑,仍屬整體企業安全架構必須處理的責任。
SPAN 強化勒索軟體韌性;但不取代多層企業安全。
地理分散資訊保護
SPAN 可將受保護資訊元件分散至位於不同網路或地理環境中的參與資源。透過企業網路或 Internet 的點對點通訊,可使受保護資訊的保護邊界延伸至單一實體站點之外。
地理分散可降低所有受保護元件對單一實體位置的依賴。應用程式容錯移轉、Active-Active 服務運作、復原順序、RPO 與 RTO,則取決於更廣泛的部署與復原架構。
地理分散資訊 ≠ 自動地理服務容錯移轉
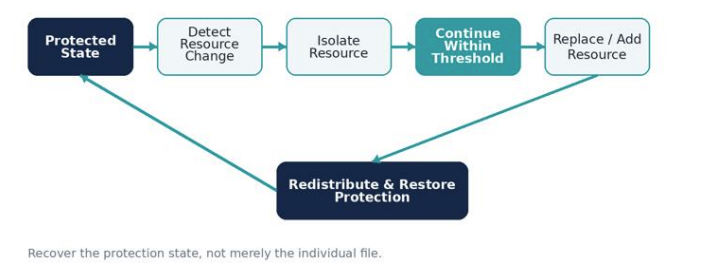
SPAN 容錯與保護狀態復原模型
模組化儲存擴充
SPAN 支援透過加入參與儲存資源進行模組化儲存擴充。新增加的容量可納入分散式環境,並可隨資源設定演進重新分配受保護資訊。傳統 NAS 資源也可在更廣泛的 SPAN 架構中提供儲存容量。
實際可擴充規模仍受基礎架構、網路、軟體、管理、效能及部署條件限制。其架構價值在於模組化成長。
增加資源 → 擴充容量 → 重新評估分配 → 重新平衡保護
平行資訊存取與串流
重建所需的受保護元件可能位於多個參與資源。因此,SPAN 可在資訊存取過程中支援從分散式儲存資源並行擷取,以及檔案串流傳送。
平行處理並不代表固定的效能倍增。實際效能取決於網路頻寬與延遲、儲存效能、檔案特性、設定的 k 與 n 關係、同時工作負載、重建處理及部署拓撲。
SPAN 為平行受保護資訊擷取與串流提供分散式基礎;實際效能取決於部署條件。
SPAN 與企業資訊服務
SPAN 位於較上層的 Cyberhood 資訊與協作服務之下,作為受保護資訊基礎。使用者與應用程式操作的是邏輯企業資訊,而不是直接管理分散在實體儲存資源中的個別受保護區段。
Cyberhood 資訊空間透過平台服務與授權,以邏輯資訊環境呈現,而不是直接存取底層個別受保護區段。
邏輯資訊 ≠ 實體儲存位置
企業服務操作資訊;SPAN 管理該資訊的分散式保護。
SPAN 不應被理解為會自動保護每一個 Cyberhood 應用程式產生的所有資料物件。是否使用 SPAN,取決於應用程式設計、平台設定、資訊分類及組織需求。
SPAN 資訊保護生命週期
SPAN 是受保護資訊的生命週期,而不只是儲存目的地。此生命週期由兩條互補的營運路徑構成。
資訊保護路徑
企業資訊 → 身分與授權 → 惡意程式檢查 → 受保護分段 → 加密 → 分散配置 → 受保護儲存 → 授權擷取 → 門檻式重建 → 企業資訊
保護狀態維護路徑
受保護狀態 → 監控資源環境 → 資源變更 / 故障 → 辨識與隔離 → 評估剩餘保護狀態 → 在可用容錯條件內持續運作 → 替換 / 新增資源 → 重新分配受保護區段 → 重新平衡 → 恢復保護條件
第一條路徑保護資訊;第二條路徑維持保護狀態。兩者共同形成:保護資訊 → 維持保護 → 重建資訊。
資訊保護是一個生命週期,而不是一次儲存事件。
Cyberhood SPAN 架構模型
完整的 SPAN 架構透過 Protected Information Layer,將邏輯企業資訊與分散式實體基礎架構連結起來。
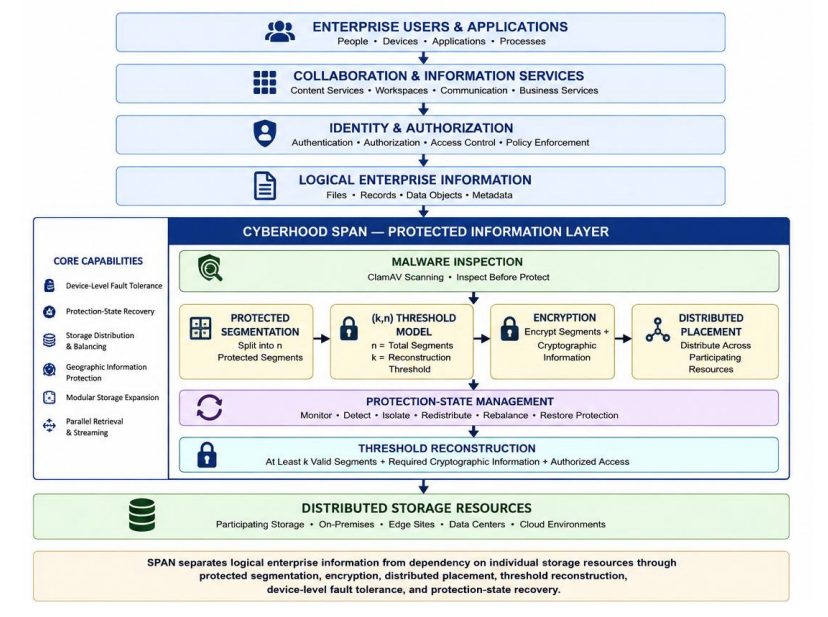
Cyberhood SPAN 架構模型
因此,SPAN 不只是加密儲存。其架構結合分段、加密、分散配置、門檻式重建、裝置層級容錯、保護狀態復原、資源重新分配及資訊生命週期管理。
檢查 → 分段 → 加密 → 分散 → 保護 → 監控 → 復原 → 重建
Cyberhood SPAN 是一種分散式受保護資訊架構,透過受保護分段、加密、分散配置、門檻式重建、裝置層級容錯及保護狀態復原,將邏輯企業資訊與對個別儲存資源的依賴分離。
Cyberhood SPAN — Cyberhood 分散式企業平台的受保護資訊層(Protected Information Layer)
關鍵架構原則
- 資訊以分散式關係受到保護 — 保護建立在受保護元件與參與資源之間,而不是只依賴單一完整實體副本。
- 邏輯資訊與實體儲存分離 — 企業服務操作邏輯資訊,而 SPAN 管理其分散式受保護表示形式。
- 門檻式重建定義可復原性 — k 與 n 的關係決定重建門檻及設定的容錯條件。
- 容錯超越個別磁碟 — SPAN 將保護延伸至跨分散式儲存資源的裝置層級容錯。
- 個別資源故障不會自動等同資訊遺失 — 只要仍有足夠的有效受保護區段,資訊即可維持可重建。
- 保護狀態必須可復原 — 復原包括恢復分散式保護關係,而不只是擷取單一檔案。
- 先檢查,再保護 — 惡意程式檢查先於加密分散式儲存。
- 地理分散延伸保護邊界 — 受保護元件可跨不同位置參與,而不代表自動服務容錯移轉。
- 儲存成長延伸保護架構 — 增加參與資源可擴充容量,而不改變 SPAN 的基本模型。
- 資訊保護是一個生命週期 — 保護持續涵蓋儲存、監控、資源變更、重建、重新分配及保護狀態復原。
執行概述
安全是一項橫跨身分、授權、安全通訊、Independent Firewall 防護、惡意程式防護與受保護資訊儲存的架構能力。Cyberhood 將這些機制整合於整個分散式企業平台,而非將安全視為獨立附加功能。
安全作為架構原則
企業安全必須保護資訊、通訊、基礎架構、身分,以及對組織資源的存取。Cyberhood 將資訊安全視為整合於分散式平台中的架構能力。
Cyberhood 安全架構結合:
- 安全通訊 + 分散式基礎架構防護 + 系統化資訊保護
這些能力與身分及授權機制共同運作,建立多層式企業安全環境。
安全網路通訊
通訊安全是分散式企業平台的基本需求。Cyberhood 採用 SSL 等級或更高等級的安全通訊協定,並結合平台加密機制,以保護傳輸中的資訊。
分散式主機防護
分散式平台包含多個基礎架構節點,因此僅保護網路周界並不足夠。
Cyberhood 為分散式主機提供 Independent Firewall,建立額外的防護邊界,以降低未經授權存取企業資訊與資產的風險。
系統化資訊保護
企業資訊在整個生命週期中都需要受到保護。Cyberhood 將系統化資料保護與個人化授權結合,建立組織身分、使用者帳號、組織角色、資源權限與資訊存取之間的關係。
組織身分與帳號管理
Cyberhood 將組織帳號管理納入企業協作環境。個人帳號是資源權限管理的基礎,並可依組織需求對應一個或多個組織角色。
身分驗證與授權
身分驗證用以確認誰正在要求存取;授權則決定已通過驗證的身分可存取哪些資源。Cyberhood 將個人帳號與資源權限及組織角色連結,以建立對企業資訊的受控存取。
個人化授權
企業組織具有不同的職責、部門、專案與組織角色。Cyberhood 支援個人化授權,使資訊存取能對應組織角色與使用者帳號。
橫跨企業資訊服務的安全
安全控制不僅限於檔案儲存。Cyberhood 將資訊保護整合至 Enterprise Mail、Enterprise Messenger、檔案管理、Workflow、Project Management、CRM、ERP 及相關企業服務與應用。
因此,只要企業服務處理或交換資訊,安全機制就應隨資訊而存在。
檔案存取保護
Cyberhood 的檔案管理環境提供我的空間(My Space)、公共空間(Public Space)、我分享的空間(Sharing With Space)與分享給我的空間(Shared From Space)等不同資訊空間。這些空間結合帳號權限與授權,形成控制資訊存取的結構化模型。
分散式資訊保護
Cyberhood SPAN 將安全架構延伸至受保護儲存。SPAN 是分散式加密檔案系統,結合資訊保護、分散式儲存、容錯、復原與可擴充容量。
存取控制決定誰可以存取資訊;加密保護分散式儲存架構中的資訊;分散配置與容錯則降低對個別儲存資源不必要的依賴。
惡意程式防護
Cyberhood 將 Clam AntiVirus(ClamAV)掃描整合至資訊保護架構。檔案在加密與儲存前先進行病毒掃描,使資訊進入受保護儲存之前即具備一層惡意程式偵測。
入侵與勒索軟體防護
Cyberhood SPAN 將高度加密的分散式儲存與多個獨立存取屏障結合。若要直接存取實際檔案,必須通過多個彼此獨立的存取控制層。
單一裝置遭入侵本身並不足以取得原始檔案內容。使用者電腦上的勒索軟體若未取得合法身分驗證,無法直接控制 SPAN 中的檔案。
這些機制應被理解為多層式架構防護,而不是對所有安全事件的絕對保證。
安全與容錯
安全與可用性密切相關。儲存資源可能因設備故障、實體損壞或惡意活動而無法使用。
Cyberhood SPAN 透過分散式儲存與容錯機制處理此關係。損壞或不可用的設備可被隔離,並在設備替換或執行復原程序後恢復設定的保護條件。
安全與分散式架構
Cyberhood 的安全模型與其分散式架構密不可分。平台將基礎架構、服務、資訊、儲存、安全邊界與存取控制分布於多個架構層次。
安全與企業協作
企業協作會持續產生資訊交換。
Cyberhood 在同一平台環境中提供私人訊息、檔案分享、專案協作、工作流程與企業應用。
Cyberhood Messenger 架構提供一對一與群組通訊,並支援文字、圖片、影片及檔案交換。
企業導向的通訊,使組織能對企業環境中的人員、通訊管道與交換資訊保有更高程度的管理能力。
這形成一項架構優勢:
- 通訊、協作、身分、授權與資訊保護可在共同的企業環境中運作。
安全稽核與管理控制
安全不僅需要預防,也需要可視性與管理監督。Cyberhood 企業服務可保留活動紀錄,以支援稽核或監督用途,而對這些資訊的存取仍由系統控制。
因此,安全管理涵蓋身分、存取控制、資訊保護、活動紀錄與管理監督。
多層式企業安全模型
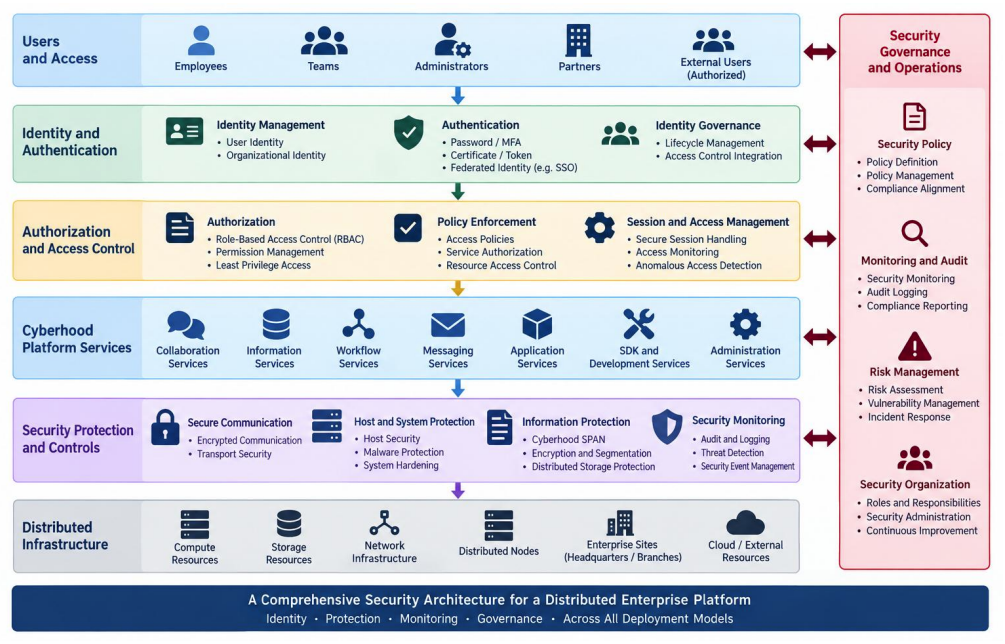
安全架構模型
Cyberhood 安全架構可表示為多層式模型:企業應用與協作位於身分與授權、惡意程式防護、SPAN 加密儲存、分散式基礎架構、安全通訊及 Independent Firewall 防護之上,並與這些能力形成架構關係。
關鍵架構原則
- 多層防禦 — 企業安全由多種互補的防護機制共同建立。
- 以身分為核心的存取 — 資源存取與使用者帳號及組織角色相關聯。
- 分散式防護 — 安全機制延伸至分散式基礎架構,而非僅依賴中央網路周界。
- 受保護資訊 — 企業資訊透過授權、加密、分散式儲存及相關控制受到保護。
- 儲存前惡意程式檢查 — 檔案可在進入受保護加密儲存前先進行掃描。
- 存取層分離 — 受保護資訊透過身分驗證、授權與分散式儲存架構,與端點直接存取分離。
- 具容錯能力的保護 — 資訊保護納入容錯與復原機制。
- 管理可視性 — 活動紀錄可支援企業服務中的稽核與監督。
執行概述
Cyberhood 提供企業協作能力,連結組織帳號、即時通訊、郵件、行事曆、工作管理、公告、檔案空間、分享、版本控制、搜尋及跨平台檔案存取。
協作是 Cyberhood 分散式企業平台的原生能力:通訊、資訊管理、工作空間組織、分享與保護,皆以彼此連結的平台能力運作。
協作作為原生平台能力
Cyberhood 透過組織身分、授權、工作空間、資訊服務與受保護儲存,將協作與資訊管理整合。因此,協作是平台架構的一部分,而不是一組彼此獨立的通訊工具。
協作架構可摘要為:
- 身分 + 通訊 + 工作空間 + 分享 + 資訊管理 + 協作
組織身分
身分是企業協作的基礎。使用者透過組織帳號參與平台,而權限與角色則決定其與企業資源之間的關係。
此以身分為核心的模型,為通訊、檔案、工作空間與企業應用中的協作提供一致基礎。
企業通訊
通訊是企業協作的基本組成。Cyberhood 透過 Mail 與 Messenger 提供通訊能力,使組織可在企業平台內維持通訊。
企業即時通訊
Cyberhood Messenger 提供一對一與群組通訊,並支援文字、圖片、影片及檔案交換。此通訊模型同時支援個人之間的直接通訊與群組成員間的溝通。
企業郵件
Cyberhood Mail 在平台內提供企業電子郵件能力。電子郵件與組織帳號相關聯,並在企業資訊環境中運作。
企業工作空間模型
Cyberhood 將協作整合至四種資訊空間:我的空間(My Space)、公共空間(Public Space)、我分享的空間(Sharing With Space)與分享給我的空間(Shared From Space)。這些空間依資訊所有權與分享關係加以區分。
此模型建立清楚的資訊分享方向,區分個人管理資訊、供較廣泛組織成員存取的資訊、使用者分享給他人的資訊,以及他人分享給使用者的資訊。
我的空間(My Space)
我的空間提供與使用者個人工作空間相關的個人資訊環境,作為該使用者在整體授權架構下管理資訊的位置。
公共空間(Public Space)
公共空間提供較廣泛組織成員存取的資訊環境,用以區分組織可用資訊與個人工作空間內維護的資訊。
我分享的空間(Sharing With Space)
我分享的空間代表使用者分享給其他使用者或組織參與者的資訊,清楚呈現資訊由使用者工作空間向外分享的關係。
我分享的空間 → 我分享給其他人的資訊
分享給我的空間(Shared From Space)
分享給我的空間代表其他使用者或組織參與者分享給該使用者的資訊,清楚呈現透過組織資訊分享關係所接收的資訊。
我分享的空間 → 我分享給其他人的資訊
分享給我的空間 → 其他人分享給我的資訊
此區分使分享資訊的來源與方向更容易理解,並為企業資訊管理建立更清楚的基礎。
檔案管理與協作
檔案管理是企業協作的基本組成。Cyberhood 將檔案管理與工作空間組織、分享、版本控制、搜尋、授權及受保護儲存連結。
企業資訊生命週期可理解為:建立 → 儲存 → 分享 → 協作 → 版本化 → 搜尋 → 保護。
版本控制
協作資訊會隨時間持續變化。Cyberhood 將版本控制能力納入資訊管理架構;其協作模型包含 Concurrent Read Concurrent Write (CRCW) 與 Concurrent Read Exclusive Write (CREW) 模式,以支援版本控制情境。
全文搜尋
Cyberhood 提供全文搜尋能力以支援資訊探索。目錄、檔案摘要與文件說明可納入全文索引,以支援關鍵字資訊檢索。
跨平台存取
Cyberhood 平台支援 Windows、Linux、macOS、iPhone、Android 及網頁瀏覽器環境的桌面與行動存取模式。
同一環境中的通訊與資訊
Cyberhood 將通訊與資訊連結於同一企業環境。使用者可透過 Mail 與 Messenger 通訊,同時在平台中處理檔案、工作空間、分享資訊及組織資源。
協作與企業工作管理
Cyberhood 的協作環境包含行事曆、工作與公告欄功能,以支援組織通訊及日常協調。
協作與安全
Cyberhood 將協作與身分、授權、受保護儲存,以及第 5 章所述的多層式安全架構連結。
身分 → 授權 → 協作 → 資訊保護
協作與 SPAN
Cyberhood SPAN 在協作環境之下提供 Protected Information Layer。因此,檔案管理與協作會與受保護分散式儲存形成架構關係。
分散式平台上的協作
Cyberhood 的協作環境運作於分散式平台基礎之上。此架構連結分散式基礎架構、分散式平台服務、協作與資訊服務、企業應用及商業服務。
企業協作模型
完整的 Cyberhood 協作模型,將企業使用者與組織身分連結至 Mail、Messenger、工作空間、資訊服務、分享、版本控制、搜尋與受保護儲存。
關鍵架構原則
- 協作作為原生能力 — 協作整合於 Cyberhood 平台之中。
- 以身分為核心的協作 — 使用者透過組織身分與權限參與。
- 以工作空間為基礎的資訊管理 — 不同工作空間模型支援不同的資訊所有權與協作需求。
- 具方向性的資訊分享 — 我分享的空間與分享給我的空間,區分向外分享的資訊與從他人接收的資訊。
- 整合式通訊 — Mail 與 Messenger 在企業環境內提供通訊能力。
- 資訊連續性 — 檔案、分享、版本控制與搜尋形成連續的資訊生命週期。
- 跨平台可存取性 — Cyberhood 平台支援桌面、行動與瀏覽器環境。
- 受保護的協作 — 協作與身分、授權及受保護資訊連結。
- 分散式協作 — 協作運作於更廣泛的分散式平台基礎之上。
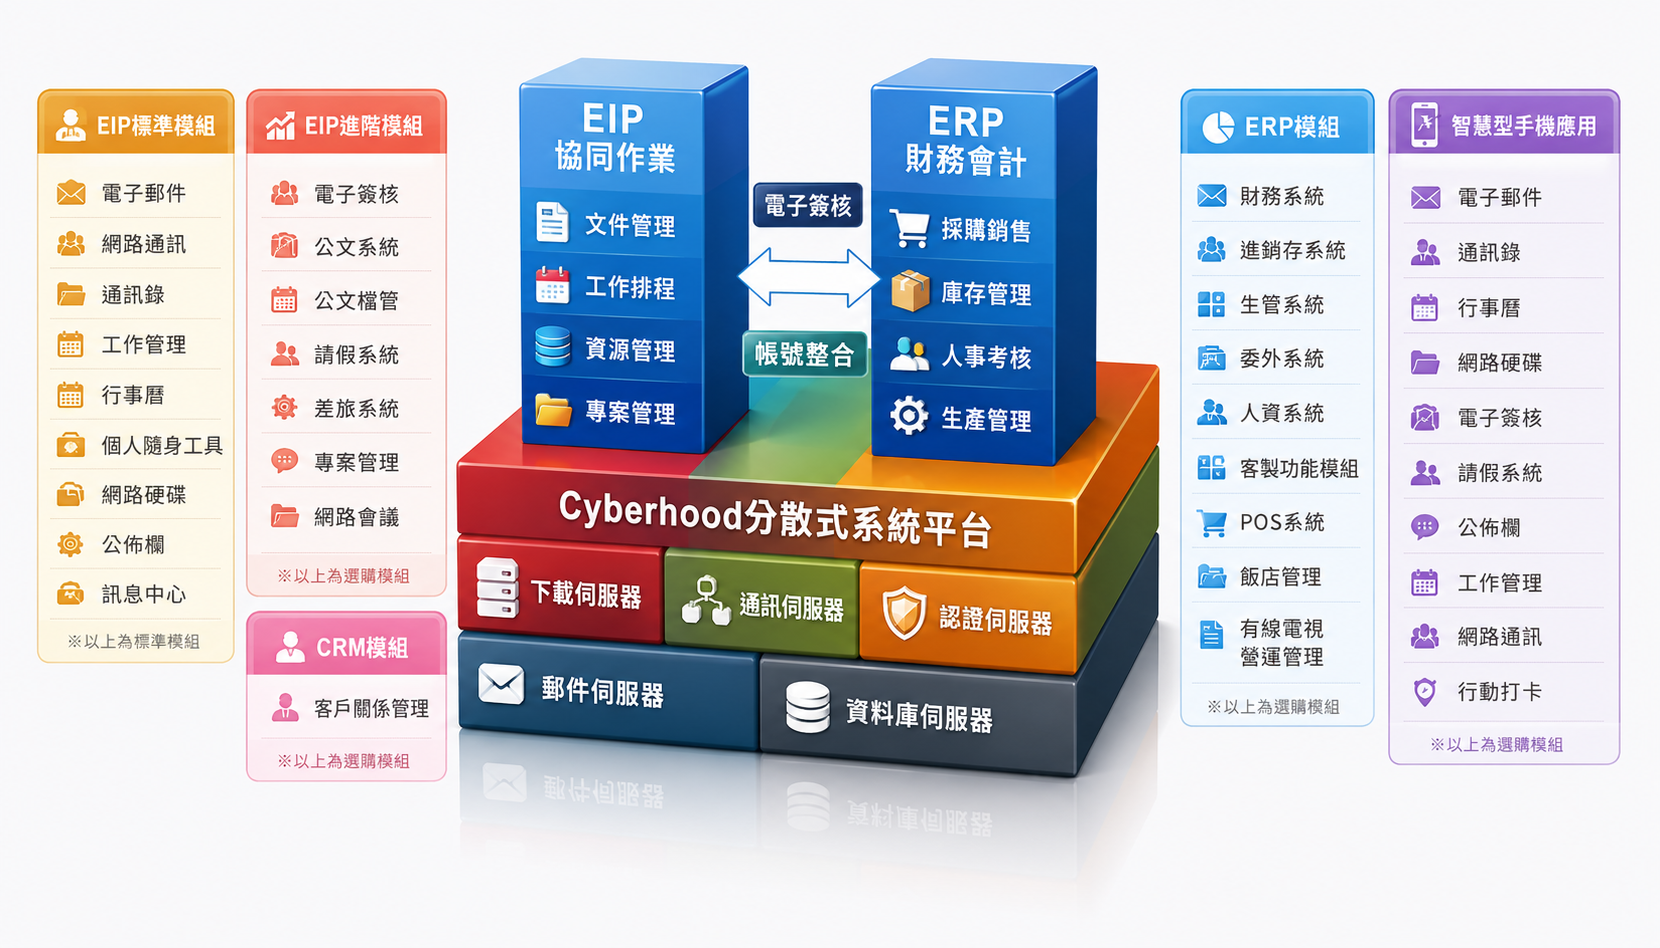
執行概述
Cyberhood 提供整合式企業應用環境,使專業化企業應用在共享的分散式平台架構上運作。企業資訊入口(EIP)、工作流程/電子簽核、ERP、CRM、專案管理、通訊與協作及其他企業應用,各自保留其專業化業務責任,同時參與協調式企業環境。
Cyberhood 企業應用整合是一項已實作的平台能力。API Integration、Transaction Orchestration、Enterprise Service Bus(ESB)、Message Bus、Automatic Cross-Application Synchronization,以及共享的工作流程/電子簽核機制,連接參與應用之間的功能、交易、訊息、資訊流與企業流程。
此架構同時在平台層與企業流程層整合專業化能力。應用可交換資訊、協調交易、參與跨應用工作流程、同步相關應用狀態,並使用共同平台服務,而不需要將各自的專業化業務責任合併成單一巨型應用。
因此,專業化與整合可以共存:企業應用維持專業分工、企業流程受到協調、資訊保持同步,而平台服務維持共享。
從應用組合走向整合式企業架構
Cyberhood 將分散式企業平台從基礎架構與共享平台服務延伸至整合式企業應用環境。EIP、工作流程/電子簽核、ERP、CRM、專案管理、通訊與協作及其他企業應用,以專業化業務能力運作,同時參與共同的分散式企業架構。
架構目標不是將專業化企業應用合併為單一巨型系統,而是透過已實作的企業整合能力,連接其 API、交易、訊息、資訊流與企業流程,使每個應用保留自身業務責任,同時參與協調式企業營運。
Cyberhood 因此將企業應用整合視為平台能力,而不是彼此孤立的點對點連線集合。
企業應用整合不要求功能趨同。
企業應用維持專業化;企業流程受到協調;資訊保持同步;平台服務維持共享。
企業應用整合架構
Cyberhood 企業應用整合架構由一組彼此關聯的架構責任構成。企業應用提供專業化業務功能;共享工作流程與企業流程機制跨越應用邊界協調組織程序;企業整合服務提供 API 交換、交易編排、服務與訊息通訊,以及跨應用自動同步等已實作機制;Cyberhood Platform Core Services 提供共同的身分、授權、資訊、協作、通訊、管理與安全關係;Cyberhood SPAN 為適用資訊提供受保護資訊層;分散式基礎架構提供底層運算、儲存、網路、站點、邊緣、資料中心與雲端資源。
企業使用者與組織環境 ⇿ 專業化企業應用 ⇿ 共享企業流程與工作流程整合 ⇿ 企業整合服務 ⇿ Cyberhood Platform Core Services ⇿ Cyberhood SPAN ⇿ 分散式基礎架構
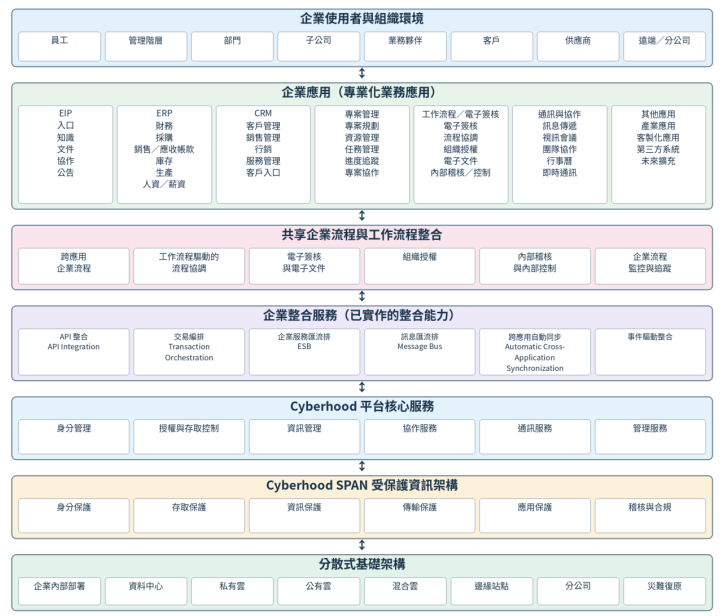
Cyberhood 企業應用整合架構
所呈現的關係對應 Cyberhood 已實作的功能能力。專業化企業應用透過 API Integration、Transaction Orchestration、ESB、Message Bus、Automatic Cross-Application Synchronization、共同平台服務、受保護資訊架構與分散式基礎架構,參與共享工作流程與企業流程。
專業化企業應用
Cyberhood 在應用層保留專業化,因為不同企業責任需要不同的業務邏輯、資訊模型與營運流程。整合的目的在於連接責任,而不是消除責任邊界。
企業資訊入口(EIP) — 提供組織資訊與工作環境,讓使用者存取企業資訊、服務與應用能力。
工作流程/電子簽核 — 支援結構化組織流程,同時作為跨應用流程協調能力。
ERP — 支援銷售與應收帳款、採購與應付帳款、會計、資產與資金、庫存與成本分析、生產與排程、人力資源與薪資、預算,以及外包工程/勞務支出管理。
CRM — 支援客戶互動、客戶資訊、服務歷程、問題、產品回饋及相關客戶活動。
專案管理 — 支援專案規劃、執行、協調、進度管理、專案資訊與協作。
通訊與協作 — 透過企業通訊與協作工作能力連接人員、資訊與業務活動。
其他企業應用 — 可透過 Cyberhood 提供的整合機制參與整合式環境。
業務責任各自專業化;平台服務共享。
已實作的企業整合服務
Cyberhood 提供已實作的企業整合服務,在功能、交易、訊息、資訊與企業流程層級連接專業化應用。這些能力是實際企業應用環境的一部分,而不只是概念性的整合模型。
API Integration
API Integration 透過已定義的應用介面,使參與的應用與服務交換功能能力與資訊,在不將專業功能合併至同一應用的前提下提供整合路徑。
交易編排(Transaction Orchestration)
Transaction Orchestration 協調跨越應用邊界的業務活動。源自一個應用的交易可參與涉及其他應用的工作流程、授權、控制、處理與同步序列。
Enterprise Service Bus(ESB)
Cyberhood ESB 提供共享的企業整合機制,使服務與應用參與協調式互動,降低對孤立應用對應用關係的依賴,並支援共同整合架構。
Message Bus
Message Bus 支援參與應用與平台元件之間的訊息式通訊,使訊息與流程事件可參與跨應用處理,而不要求所有功能在單一應用中執行。
Automatic Cross-Application Synchronization
Automatic Cross-Application Synchronization 維持參與應用之間相關資訊與流程狀態的關係。當整合式企業流程改變資訊或到達定義的流程狀態時,可在整合環境中同步對應的應用關係。
API Integration → Transaction Orchestration → 訊息與服務交換 → 流程協調 → Automatic Cross-Application Synchronization
工作流程作為跨應用流程協調機制
工作流程/電子簽核既是專業化企業應用能力,也是 Cyberhood 企業應用環境中的跨應用流程協調機制。
來自 ERP、CRM、專案管理、EIP 或其他整合應用的業務事件與交易,可啟動、參與或回應工作流程驅動的程序。工作流程提供共享流程關係,使應用所產生的活動能經過電子簽核、電子文件、組織授權、內部稽核、內部控制與後續業務處理。
透過 API Integration、Transaction Orchestration、ESB、Message Bus 與 Automatic Cross-Application Synchronization,工作流程狀態與結果可參與相關應用後續處理。
工作流程不只是核准交易 — 它連接跨企業應用的業務流程。
電子簽核、內部稽核與內部控制
電子簽核為整合式企業流程提供結構化的組織決策機制。它不只是獨立的簽核應用,而可參與由企業應用啟動的流程,並將核准、駁回或完成等流程狀態交付後續業務處理。
內部稽核與內部控制透過工作流程/電子簽核引擎連接企業營運,使稽核與控制要求可與業務交易、組織授權、佐證文件、流程紀錄及後續應用處理建立關聯。
業務活動 → 工作流程/電子簽核 → 組織授權 → 內部控制/內部稽核 → 後續業務處理 → 跨應用同步
例如,採購活動可源自 ERP,進入電子簽核流程,經過必要的組織授權與控制程序,保留相關流程紀錄與佐證文件,再繼續進入 ERP 或相關應用的後續處理。工作流程負責協調流程,而不取代 ERP 的專業化責任。
跨應用企業流程範例
同一套架構可支援跨越不同專業化應用的企業流程。以下關係用以說明架構模式,而不重新定義參與應用的責任。
ERP 交易 → 工作流程/電子簽核 → 授權與控制 → 後續 ERP 處理 → 與參與應用同步。
CRM 活動 → 工作流程或相關組織流程 → 授權/協作 → 後續客戶或企業處理。
專案活動 → 工作流程/電子簽核 → 組織授權 → 專案處理與相關資訊同步。
EIP 使用者活動 → 應用或工作流程服務 → 企業處理 → 資訊與狀態回到整合式工作環境。
應用擁有專業化業務責任;整合架構連接企業流程。
企業資訊入口(EIP)
EIP 提供組織資訊與工作環境,使企業使用者可存取資訊、應用、協作能力與企業流程。在整合架構中,EIP 可作為面向企業使用者的入口環境,而底層應用責任仍分布於專業化應用與共享平台服務。
此關係使使用者體驗可以在組織層面統一,而不要求底層企業應用在功能上變得相同。
客戶關係管理(CRM)
CRM 保留客戶導向活動與資訊的責任。當需要組織工作流程、企業資訊、協作或後續業務處理時,客戶互動、服務歷程、問題、產品回饋與相關客戶流程可參與更廣泛的整合架構。
CRM 整合因此在保留 CRM 專業化業務能力的同時,連接客戶責任與企業流程。
企業資源規劃(ERP)
ERP 保留企業資源與營運流程的責任。Cyberhood ERP 環境包括銷售與應收帳款、採購與應付帳款、會計、資產與資金、庫存與成本分析、生產與排程、人力資源與薪資、預算,以及外包工程/勞務支出管理。
在整合架構中,ERP 交易可參與工作流程、電子簽核、交易編排、訊息交換與跨應用同步,使營運交易成為組織流程的一部分,而不將底層 ERP 責任移轉至工作流程或整合層。
ERP 擁有營運交易;工作流程協調組織程序;整合服務連接參與系統。
專案管理
專案管理保留專案導向規劃與執行責任。當專案工作需要組織授權或其他企業應用互動時,專案活動可參與共享工作流程、簽核、協作、資訊管理與整合服務。
因此可連接專案流程與企業營運,而不要求專案管理重複 ERP、CRM 或工作流程的責任。
整合流程中的通訊與協作
整合式企業流程同時涉及人員與系統。Cyberhood 通訊與協作能力提供人員互動環境,使使用者能溝通、交換資訊並參與業務活動。
協作可與工作流程及企業應用共同運作,使組織通訊與業務處理保持連結,而不是形成彼此分離的資訊孤島。
共同平台服務
企業整合運作於共同的 Cyberhood Platform Core Services 之上。身分與授權決定誰可參與應用與流程;資訊服務管理企業資訊關係;通訊與協作服務連接使用者與活動;管理與安全服務提供共同的平台層控制。
共享平台服務可降低每個企業應用各自建立獨立架構基礎的需求。
專業化應用 → 共享企業流程 → 企業整合服務 → 共同平台服務 → 分散式基礎架構
企業應用整合與 Cyberhood SPAN
企業應用整合與受保護資訊架構彼此相關但在架構上不同。整合決定應用、交易、訊息與企業流程如何互動;Cyberhood SPAN 決定套用 SPAN 保護的資訊如何分段、加密、分散配置、重建並恢復至所需保護狀態。
因此 SPAN 不取代企業應用整合,企業應用整合也不取代資訊保護。當應用資訊採用 SPAN 保護時,兩者共同參與更廣泛的 Cyberhood 平台架構。
應用整合 ≠ 資訊保護 — 兩者共同參與同一企業架構。
企業應用整合與分散式基礎架構
整合式企業應用不要求所有應用功能、資訊或基礎架構資源位於同一實體位置。Cyberhood 分散式平台架構允許企業應用環境依部署模式跨參與的基礎架構運作。
因此,應用之間的邏輯整合關係與支援它們的應用及基礎架構資源之實體配置是不同的架構責任。
應用整合定義業務與服務關係;部署定義參與資源在何處運作。
企業應用整合與安全
跨應用整合仍受 Cyberhood 安全架構約束。當企業流程跨越應用邊界時,身分、驗證、授權、安全通訊、平台安全控制與受保護資源關係仍持續適用。
身分 → 驗證 → 授權 → 整合式企業流程 → 受保護資源
整合式應用環境的架構價值
Cyberhood 企業應用整合的架構價值,在於無須要求功能趨同即可連接專業化應用。應用可依自身業務責任演進,同時持續參與共同的流程、整合、平台、資訊與基礎架構關係。
已實作的 API Integration、Transaction Orchestration、ESB、Message Bus 與 Automatic Cross-Application Synchronization,使應用專業化與企業協調得以共存。
整合不要求一致化。
專業化應用可以演進,而共享平台架構維持一致。
企業應用整合模型
Cyberhood 企業應用環境可概括為從專業化業務能力走向協調式企業營運的演進:
專業化應用 → API 與訊息整合 → Transaction Orchestration → 工作流程與流程整合 → 資訊同步 → 組織協調 → 企業營運
此模型連接企業應用、組織流程、企業資訊、平台服務與分散式基礎架構,同時維持清楚的架構責任。
關鍵架構原則
- 企業應用整合是 Cyberhood 已實作的平台能力。
- 企業應用依其業務責任維持專業化。
- 工作流程/電子簽核提供跨應用流程協調。
- 內部稽核與內部控制透過工作流程/電子簽核引擎參與企業流程。
- API Integration 連接應用功能與資訊。
- Transaction Orchestration 協調跨越應用邊界的業務活動。
- ESB 與 Message Bus 提供共享的服務與訊息整合機制。
- Automatic Cross-Application Synchronization 維持相關資訊與流程狀態關係。
- 共同平台服務提供共享架構基礎。
- Cyberhood SPAN 在套用 SPAN 保護時提供受保護資訊架構。
- 分散式基礎架構提供整合環境運作所需的實體資源。
結論
Cyberhood 企業應用整合將專業化企業應用組合轉化為協調式企業應用環境。ERP、CRM、EIP、專案管理、工作流程/電子簽核、通訊與協作及其他應用保留專業化責任,同時參與共享企業流程與共同平台關係。
已實作的整合架構透過 API Integration、Transaction Orchestration、ESB、Message Bus 與 Automatic Cross-Application Synchronization,連接 API、交易、訊息、資訊流、工作流程狀態與應用資料關係。
此架構使 Cyberhood 能在不強迫應用進入單一巨型功能模型的情況下連接企業應用。專業化應用維持專業化;平台提供共同運作所需的機制。
專業化應用 — 整合式流程 — 共享平台服務 — 一個企業架構。
Cyberhood 不只是將企業應用放在共同平台上,而是在共享企業架構中整合其 API、交易、訊息、資訊流與企業流程。
執行概述
Cyberhood 分散式企業平台不僅提供基礎架構、協作服務與企業應用,也旨在建立分散式企業應用的共同開發基礎。
Cyberhood SDK 提供分散式系統應用程式設計框架,使應用可與平台的分散式服務及企業資源形成架構關係。在此架構中,應用開發與底層分散式基礎架構的複雜性分離。用戶端應用可專注於呈現與使用者互動,而伺服器端服務則在分散式平台環境中執行應用邏輯與處理。
因此,開發者架構可概括為:應用程式 → Cyberhood SDK → 分散式平台服務 → 分散式基礎架構。
此模型使 Cyberhood 從一組企業能力,進一步延伸為可擴充的分散式應用平台。
Developer Platform 作為架構層
企業平台必須隨組織需求變化而持續演進。
標準化企業應用可處理常見營運需求,但組織也可能需要專用應用、新的業務流程,或針對特定產業與營運環境設計的應用服務。
Cyberhood 透過建立在同一分散式架構上的 Developer Platform 回應此需求,而該架構亦支撐整體 Cyberhood 環境。
Developer Platform 建立以下關係:開發者 → 應用程式 → 平台服務 → 分散式資源。
Cyberhood 不將應用開發視為獨立的技術環境,而是將其置於分散式平台架構之中。
因此,新應用可透過明確的架構路徑,與既有企業服務共同運作。
Cyberhood SDK
Cyberhood SDK 提供分散式平台的應用開發介面。其目的在於提供開發者一套共同框架,用以依據 Cyberhood 的分散式資料處理架構開發應用。
在概念上,SDK 在應用開發與底層分散式環境之間建立抽象層:
應用程式 → Cyberhood SDK → 分散式平台服務 → 分散式基礎架構
因此,應用是透過平台架構與分散式環境互動,而不是只以單一獨立伺服器為設計中心。
此一區別是 Cyberhood 開發者模型的核心。
分散式應用框架(Distributed Application Framework)
傳統企業應用經常圍繞預先指定的伺服器或固定的基礎架構關係設計。
Cyberhood 導入分散式應用模型,使應用執行與分散式平台資源形成關係。
此框架可由四個架構元素理解:身分 + 服務選擇 + 應用處理 + 分散式資源。
這些元素建立一套開發模型,使應用可參與 Cyberhood 分散式環境。
由此形成的架構,將應用體驗與個別基礎架構資源的實體位置分離。
分散式身分驗證
身分是 Cyberhood 的基礎平台能力。
如前述章節所建立,組織帳號是驗證、授權、協作及存取企業資訊的基礎。Developer Platform 將此身分關係延伸至分散式應用執行。
概念上的應用存取順序可表示為:使用者 → 身分驗證 → 應用服務 → 企業資源。
在存取應用服務與受保護資源之前,身分驗證先建立使用者與分散式平台之間的關係。
因此,應用執行可運作於 Cyberhood 全平台共同使用的身分架構之中。
分散式服務選擇
Cyberhood 分散式應用模型的重要特性之一,是可依平台架構選擇適當的分散式服務資源。
分散式身分驗證流程可依平台模型辨識適當的分散式主機,包括較接近或效能較佳的主機,以支援應用執行。
概念上可表示為:使用者/用戶端 → 身分驗證 → 分散式服務選擇 → 分散式主機 → 應用服務。
此架構降低應用與單一預先指定應用主機之間的概念性依賴。
服務選擇機製成為分散式平台關係的一部分,而不是特定應用對基礎架構的假設。
用戶端與伺服器端的應用責任
Cyberhood 應用模型區分伺服器端應用處理,以及用戶端的呈現與互動。此分離建立兩項主要應用責任。
用戶端責任主要著重於使用者呈現、使用者互動、應用介面行為,以及與應用服務的通訊。
伺服器端責任主要著重於應用邏輯、應用處理、與平台服務互動,以及應用相關資訊的處理。
其關係可表示為:用戶端呈現與互動 ↔ 伺服器端應用邏輯與處理。
此分離為分散式應用開發提供清楚的架構模型。
分散式應用處理
在 Cyberhood 架構中,應用處理並非獨立於分散式平台之外。伺服器端應用處理與分散式平台服務及基礎架構資源形成關係。
概念上可表示為:用戶端 → 應用介面 → 分散式應用服務 → 應用處理 → 平台資源。
因此,分散式平台提供應用服務運作所需的執行基礎。
這使 Developer Framework 能與更廣泛的 Cyberhood 分散式架構保持一致。
共用平台服務
在 Cyberhood 環境中運作的應用,可在架構上與共用平台服務連結。Cyberhood 架構框架(Cyberhood Architecture Framework, CAF)定義的分散式平台能力包括身分驗證、授權、索引、分散式儲存服務、工作流程、訊息傳遞、SDK 服務及管理。這些共用能力在應用與基礎架構之間形成架構服務層。
此模型的重要意義在於架構一致性。
新應用可依循支援既有 Cyberhood 服務的同一平台基礎進行設計。
資訊與儲存服務
企業應用會產生、處理並使用資訊。
因此,Cyberhood 將應用開發置於更廣泛的平台資訊架構中,而不是將應用資訊視為完全獨立的架構領域。應用可與平台資訊及分散式儲存服務形成關係。
由此建立概念關係:應用程式 → 資訊服務 → 分散式儲存架構。
第 4 章所述的 Cyberhood SPAN 提供平台的受保護分散式資訊儲存層。然而,此架構並不假設每一個應用或每一類應用資料都必須自動透過 SPAN 儲存。
應用與受保護儲存之間的具體關係,取決於應用設計及其對平台服務的使用方式。此區別維持 Developer Framework 與個別應用所採用儲存實作之間的分離。
應用的安全與授權
應用擴充能力必須持續與企業安全相連。
因此,Cyberhood 將應用存取置於第 5 章所建立的身分與授權架構之中。
概念關係為:身分 → 驗證 → 授權 → 應用程式 → 受保護資源。
驗證確認使用者是誰。
授權決定在何種條件下可以存取資源。
應用程式提供使用者與這些資源互動所需的業務或營運能力。
此架構使應用開發與更廣泛的 Cyberhood 企業安全模型保持一致。
應用與協作服務整合
第 6 章已將協作建立為 Cyberhood 分散式企業平台的原生能力。Developer Platform 進一步延伸此架構關係,提供應用與協作及資訊服務共存的基礎。
此架構使協作、資訊管理與應用服務可存在於共同的分散式環境中。它也為業務流程涉及組織使用者、共享資訊、通訊或協作活動的應用提供基礎。
應用與企業服務整合
第 7 章說明 Cyberhood 企業應用生態系統與整合,包括工作流程、專案管理、CRM 與 ERP。
第 8 章則透過提供額外應用與企業能力的開發框架,延伸此架構模型。
因此,其關係可表示為:既有企業應用 + 可擴充應用 → 共用分散式平台。
這並不表示每個應用都必須執行相同功能或採用相同實作。相反地,它建立共同架構基礎,使不同企業應用可參與更廣泛的 Cyberhood 環境。
第 7 章定義企業應用能力;第 8 章定義應用開發與擴充的架構基礎。
分散式應用執行模型
Cyberhood 開發者架構可透過分散式應用執行模型加以概括。
此模型呈現數項架構原則。
第一,應用不被視為孤立的軟體元件。
第二,身分提供使用者進入分散式環境的起始關係。
第三,分散式服務選擇將應用執行與適當的平台資源連結。
第四,應用處理可與共享平台及資訊服務形成關係。
最終的執行模型可概括為:驗證 → 選擇服務 → 執行應用 → 存取平台資源。
應用擴充性
擴充性是 Cyberhood 開發者平台(Developer Platform)的核心目的。
Cyberhood SDK 與共用平台架構為新應用整合既有分散式服務與企業資源提供路徑。
這表示此架構不受限於固定的一組應用。隨著組織需求演進,可在分散式平台基礎上開發額外的應用能力。
因此,既有應用與新開發應用都可定位於同一個更廣泛的平台架構中。
這為應用的長期演進建立基礎,而不需要每次導入新業務功能時,就在概念上取代底層分散式架構。
Cyberhood 作為企業應用平台
開發框架(Developer Framework)改變了 Cyberhood 的架構角色。若沒有應用開發框架,Cyberhood 主要可能被視為分散式基礎架構與預先定義企業應用集合的組合。
Cyberhood SDK 引入另一個架構面向:Cyberhood 成為可開發與擴充分散式企業應用的平台。
因此,架構演進可表示為:分散式基礎架構 → 分散式平台服務 → Developer Framework → 企業應用 → 業務服務。
此演進將基礎架構工程與應用開發及組織業務能力連結。它也在第 7 章所述的企業應用生態系統與整合架構,以及第 9 章的部署架構之間建立架構橋接。
Developer Platform 架構模型
完整的 Cyberhood Developer Platform 建立應用、SDK、共用平台服務與分散式基礎架構之間的關係。
此模型可概括為:企業應用 → Cyberhood SDK → Distributed Application Framework → 身分/授權/資訊服務 → 分散式平台 → 分散式基礎架構。
它也呈現 Developer Framework 在更廣泛的 Cyberhood 架構框架(CAF)中的角色。
基礎架構提供資源;平台服務提供共用能力;SDK 提供應用開發基礎;應用則將平台能力轉化為企業服務。
關鍵架構原則
- 分散式應用基礎 — Cyberhood 提供以平台分散式系統架構為核心設計的 SDK 與應用框架。
- 應用責任分離 — 用戶端呈現與互動,與伺服器端應用邏輯及處理分離。
- 身分作為應用進入點 — 分散式應用執行與 Cyberhood 身分驗證形成關係。
- 分散式服務選擇 — 平台模型可將應用執行與適當的分散式主機建立關聯,而非假設單一預先指定伺服器。
- 共享平台服務 — 應用可與共用的身分、授權、資訊、工作流程、訊息傳遞、儲存及管理服務形成關係。
- 安全延續性 — 應用存取持續與企業平台的身分及授權架構相連。
- 應用擴充性 — SDK 提供新應用整合分散式服務與企業資源的架構路徑。
- 平台層級開發 — 應用開發成為 Cyberhood 平台架構的一部分,而非與基礎架構及企業服務脫節的獨立層。
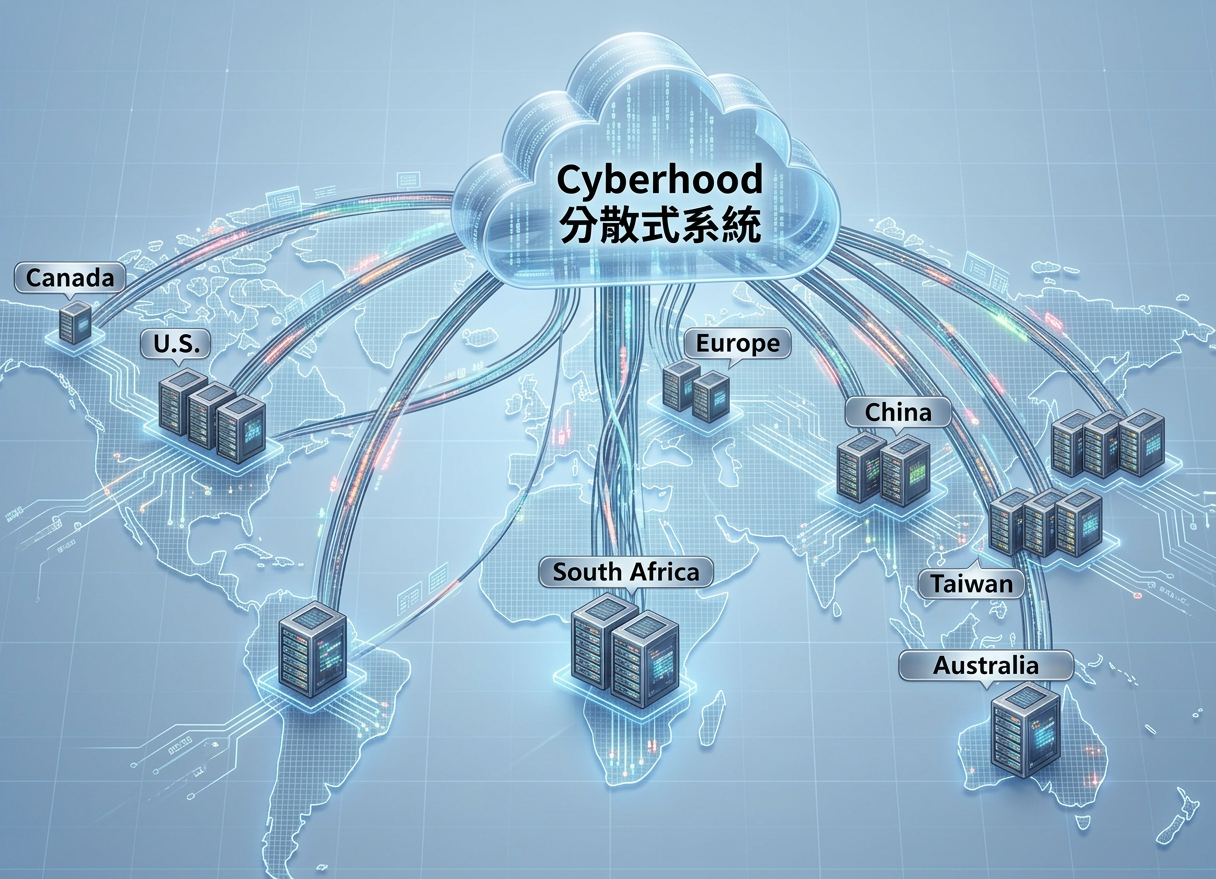
執行概述
Cyberhood 分散式企業平台可運作於多樣化的企業基礎架構環境。
企業可能在單一據點、多個辦公室與營運站點、企業自主管理的基礎架構、私有雲,或私有與外部基礎架構混合的環境中運作。
Cyberhood 提供可依這些需求調整的分散式平台架構,而不必因每一種實體拓撲重新定義企業平台。
Cyberhood 將邏輯企業平台架構與其所運作的實體基礎架構拓撲分離。企業應用、協作服務、身分與授權、受保護資訊、分散式處理及平台服務維持於共同架構中;底層運算、儲存、網路、節點與站點資源則可依組織需求演進。
一套平台架構 — 多種部署模式。
部署關係可表示為:企業需求 → 部署模式 → Cyberhood 平台架構 → 分散式基礎架構資源。
本章涵蓋私有企業、私有雲、混合雲、多站點企業、分散式本地節點(Distributed Local Node, DLN)及復原導向部署。這些特性不互斥,可依基礎架構策略、地理分布、營運需求、資訊保護需求及服務持續性目標組合使用。
部署決定平台資源在哪裡運作;
平台架構決定企業能力如何與這些資源形成關係。
部署架構原則
分散式企業平台必須支援不同基礎架構環境,而不需要為每一種部署情境重新設計企業架構。Cyberhood 透過分離邏輯平台能力與其底層實體基礎架構來達成此目標。
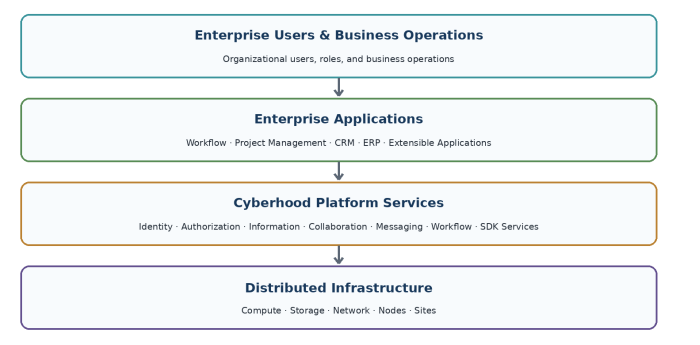
Cyberhood 四層部署架構
分散式基礎架構提供支援平台所需的實體和虛擬資源。Cyberhood 平台服務在這些資源之上提供通用功能。企業應用程式利用平台基礎架構來提供專門的組織功能。企業使用者和業務營運根據組織角色和營運需求與由此產生的應用程式和服務進行互動。
- 基礎架構分佈 — 運算、儲存、網路、節點和站點可以根據部署要求進行分佈。
- 平台一致性 — Cyberhood 平台服務在底層基礎架構拓撲之上提供共同的架構基礎。
- 應用不依賴單一基礎架構位置 — 企業應用透過平台運作,而非僅由某一實體伺服器位置所定義。
- 分散式資訊資源 — 資訊服務可與分散式及受保護的儲存資源形成架構關係。
- 模組化演進 — 部署容量可隨組織需求變化而演進。
邏輯平台架構與實體部署拓撲彼此相關,但在架構上有所區別。
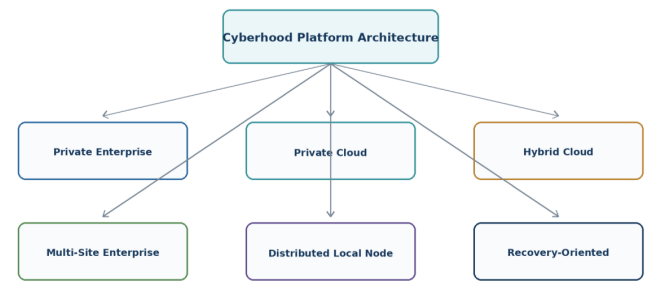
Cyberhood 部署模式
私有企業部署
私有企業部署將 Cyberhood 基礎架構置於組織控制的環境中,可包含企業運算、儲存、內部網路、節點及其他技術資源。
Cyberhood 在此環境中提供身分、授權、協作、資訊服務、企業應用與分散式處理的共同平台基礎。私有部署不要求所有資源位於同一實體地點;企業控制的資源可分布於總部、資料中心、分公司、營運設施或其他組織位置。
私有部署 ≠ 單一站點部署
私有企業部署定義的是控制環境,而不是強制性的實體拓撲。
私有雲部署
私有雲部署擴展了私有企業模式,它將運算、儲存、網路和平台資源組織在由組織控制或專用於組織的面向雲端的基礎架構環境中。
私有雲提供基礎架構資源;Cyberhood 則提供運作於其上的分散式企業平台。
Cyberhood 的身分、授權、協作、資訊管理、企業應用與分散式處理仍屬平台架構;底層則依組織私有雲策略配置。本概念模型不依賴特定基礎架構供應商、虛擬化平台或雲端實作。
雲端基礎架構 ≠ 企業平台。
混合雲部署
混合雲部署可結合企業自主管理的基礎架構與外部或雲端資源,同時維持共同的 Cyberhood 平台架構。重點不是單純將應用從一個環境搬到另一個環境,而是讓適當資源依部署需求參與分散式平台。
實際網路、基礎架構整合、安全控制、連線與營運設定取決於組織選擇的環境;因此 Cyberhood 混合架構不依賴特定公有雲供應商。
基礎架構可以不同;平台架構保持一致。
混合部署本身不代表自動工作負載遷移、通用應用可攜性、雲原生編排或自動地理容錯移轉。
多站點企業部署
許多企業在多個實體地點營運,包括總部、分支機構、區域設施、營運站點和其他組織環境。Cyberhood 的分散式架構為這些地點融入更廣泛的企業平台架構提供了基礎。
每個地點可以根據其營運角色、可用基礎架構、分配的平台服務和部署要求參與其中。多站點架構並不要求每個地點都擁有相同的基礎架構或執行相同的平台職責。
共同平台架構不要求站點架構完全一致。
多站點描述的是地理拓撲;它本身不代表 Active-Active、每站相同應用部署、全面資訊複寫、自動地理容錯移轉或預先定義的 RPO/RTO。
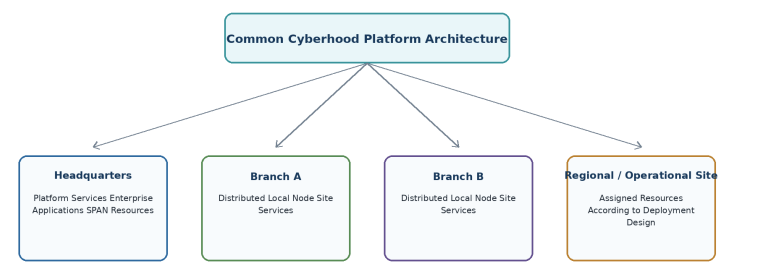
多站點企業與分散式本地節點架構
分散式本地節點部署
分散式本地節點(Distributed Local Node, DLN)提供將 Cyberhood 平台能力延伸至分散式組織據點的架構機制。DLN 可參與整體 Cyberhood 環境,並與特定站點的使用者、服務、處理需求、儲存架構與基礎資源形成關係。
DLN 的實際角色取決於部署設計及該站點被賦予的責任;不應解讀為每個站點都必須部署完全相同的設備或服務配置。
分散式本地節點(Distributed Local Node, DLN)將平台延伸至站點;其所承擔的責任取決於部署設計。
分散式本地節點 ≠ 獨立的本地系統
總部與分公司架構
常見企業情境包含總部與一個或多個分公司。Cyberhood 可透過分散式架構,使中央與本地資源共同參與同一平台拓撲。
總部可承擔中央平台責任、企業服務或組織資源;分公司則透過適當指派的分散式資源參與。這不表示所有 Cyberhood 服務都必須集中於總部。
集中協調不等於完全中央集中。
架構可依各站點的規模、工作負載、可用基礎架構與營運角色持續演進。
地理分散架構
Cyberhood 可將分散式基礎架構延伸至地理分離的總部、分公司、區域設施、營運站點、資料中心及其他環境。
地理基礎架構分布
定義運算、儲存、網路、節點及其他資源的實體位置。
地理服務分布
定義平台與應用服務責任在哪裡運作。
地理資訊保護
定義受保護企業資訊如何透過 Cyberhood SPAN,在地理分離的儲存資源之間參與資訊保護。
地理基礎架構分布 ≠ 自動服務分布、
地理服務分布 ≠ 自動地理容錯移轉
地理資訊保護 ≠ 自動 Active-Active 服務架構
地理分散可提供降低對單一實體位置不必要依賴的架構基礎,但實際運作行為仍取決於參與服務與部署設定;它不會自動建立 Active-Active 區域架構、全面複寫或自動地理容錯移轉。
高可用性部署模型
第 3 章將高可用性(High Availability, HA)定義為包含分散式資源、故障偵測、資源隔離、重新分配、復原及容量恢復的架構能力;本章將其套用至部署拓撲。
HA 部署的目的,是降低對單一基礎架構元件的不必要依賴,並建立服務持續性機制可運作的架構基礎。
僅有多個資源並不構成高可用性。
HA 取決於分散式資源、故障偵測、隔離、服務或工作負載重新分配與復原之間的關係,不代表每個應用、服務或資源都具有相同可用性。
分散式部署建立 HA 基礎;實際可用性取決於部署設定與參與服務。
服務配置與受保護資訊配置
服務配置
Cyberhood SPAN 在部署架構中提供 Protected Information Layer。企業應用與資訊服務操作邏輯企業資訊;SPAN 則管理該資訊跨參與儲存資源的分散式受保護表示形式。
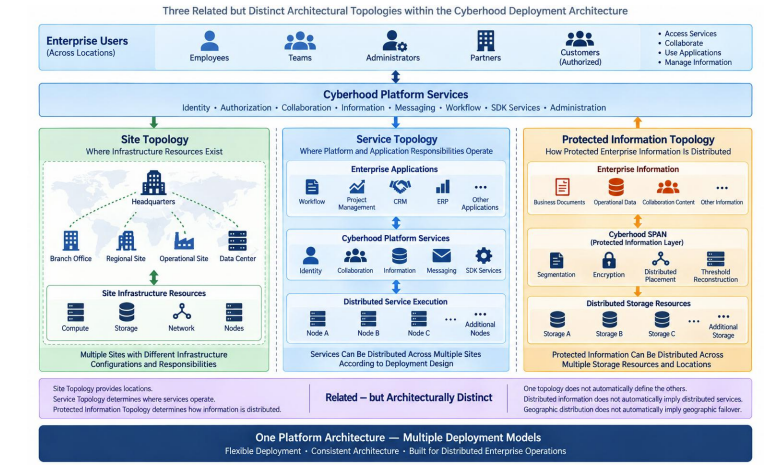
站點、服務與受保護資訊拓撲。服務配置定義平台與應用處理責任在哪裡運作;受保護資訊配置定義 SPAN 資訊如何分散於參與儲存資源
服務配置
定義平台與應用處理責任在哪裡運作。
受保護資訊配置
定義受 SPAN 保護的資訊如何分散於參與的儲存資源。
服務配置與受保護資訊配置彼此相關,但在架構上有所區別。
應用位置 ≠ 完整資訊位置
受保護資訊分布 ≠ 自動應用分布
在保護與部署設計支援的情況下,受保護資訊元件可跨地理分離的基礎架構參與。地理分散的受保護資訊配置不會自動建立地理服務容錯移轉。
復原導向部署
高可用性與復原導向架構處理相關但不同的營運目標。高可用性主要處理參與資源或服務不可用時的服務持續性;復原導向架構則處理中斷超過現行環境持續能力後的服務恢復。
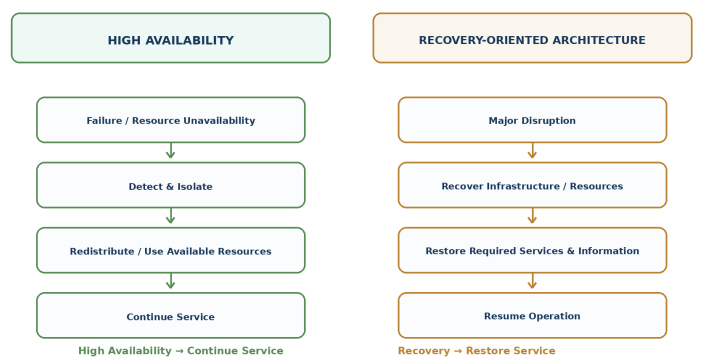
高可用性與復原導向架構
高可用性 → 持續服務;
復原導向架構 → 恢復服務。
服務持續性與復原之間的界線,取決於部署架構、參與服務、可用資源及中斷性質。復原導向部署可使用分散式基礎架構與地理分離資源,作為組織整體營運持續架構的一部分。
分散式架構提供復原的基礎,但本身不定義復原政策。
Cyberhood 平台架構不預設通用的復原點目標(RPO)、復原時間目標(RTO)或自動災難復原政策;這些要求必須依組織需求與實際部署設定決定。
跨部署模式的安全架構
部署拓撲可以改變,但 Cyberhood 企業安全架構的基本原則仍適用於私有企業、私有雲、混合雲、多站點、DLN 與復原導向環境。企業資源存取持續與身分、驗證、授權、通訊保護、主機保護、惡意程式防護及受保護資訊相連。
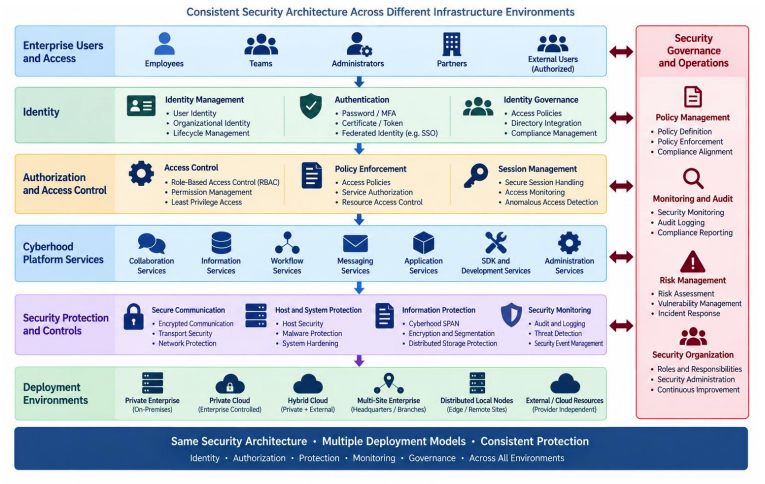
跨部署模式的安全
部署模式改變基礎架構拓撲,但不取代安全架構。
安全政策與部署拓撲彼此相關,但在架構上有所區別。
分散式部署延伸安全邊界,而不是消除安全邊界。
跨站點企業協作
分散式組織需要不受使用者實體同站限制的協作能力。Cyberhood 提供共同平台,使不同位置的使用者可參與通訊、資訊分享、工作空間、協作及企業資訊服務。
Cyberhood 工作空間架構——包括我的空間(My Space)、公共空間(Public Space)、我分享的空間(Sharing With Space)與分享給我的空間(Shared From Space)——代表的是邏輯資訊環境,而不是實體場地邊界。
工作空間是邏輯資訊環境,而不是實體站點邊界。
使用者位置 ≠ 資訊位置
協作邊界 ≠ 站點邊界
企業應用部署
Workflow、Project Management、CRM、ERP 等企業應用運作於共同平台架構之上。其業務責任是邏輯應用責任,不應只由單一實體伺服器位置定義。
業務責任各自專業化;平台服務共享。
應用處理可依應用設計與部署設定,與分散式平台資源形成關係。應用責任是邏輯的;執行位置取決於部署設計。
應用責任屬於邏輯層次;執行位置則取決於部署設計。
企業應用架構 ≠ 固定實體伺服器位置
這不代表每一個應用都會在不同資源或站點之間自動遷移。
Developer Platform 與分散式應用部署
Cyberhood SDK 與 Distributed Application Framework 提供開發基礎,使額外應用可參與分散式企業架構:
應用 → Cyberhood SDK → Distributed Application Framework → 分散式平台服務 → 分散式基礎架構。
身分驗證建立使用者與分散式應用環境的關係;分散式服務選擇可依 Cyberhood 平台模型,將應用執行與適當平台主機建立關聯。應用也可與身分、授權、資訊服務、Workflow、Messaging、儲存及管理服務形成關係。
分散式服務選擇 ≠ 通用的自動應用容錯移轉。
應用擴充應維持平台架構一致性。
模組化部署擴充
企業需求會持續演進,可能增加運算能力、分散式節點、儲存容量、組織據點或應用能力。Cyberhood 支援這些維度依需求模組化演進。
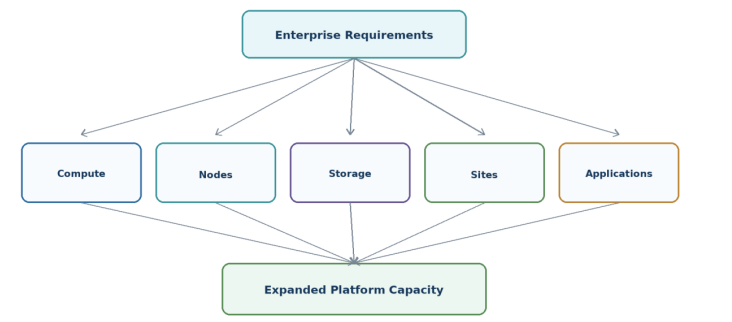
模組化部署擴充模型
模組化擴充是多維度的,而非強制循序路徑:
- 運算擴充 — 增加運算資源。
- 節點擴充 — 增加參與的分散式節點。
- 儲存擴充 — 增加儲存容量,並在適用時增加 SPAN 參與資源。
- 站點擴充 — 增加組織據點或基礎架構位置。
- 應用擴充 — 透過既有或可擴充的平台服務增加應用能力。
擴充會改變容量與拓撲,但不需要重新定義平台的基本架構。
私有企業參考架構
私有企業參考架構呈現企業控制環境中,企業使用者、企業服務、Cyberhood 平台服務、分散式資源與受保護資訊之間的邏輯關係。它是邏輯參考模型,而非強制硬體配置;節點、儲存、實體系統與服務數量依組織需求決定。
企業服務運作於 Cyberhood 平台服務之上;分散式服務資源與 Cyberhood SPAN Protected Information Layer 可透過彼此相關但不同的架構路徑運作於參與的運算、網路與儲存資源之上。
私有企業部署定義的是控制環境,而不是強制性的實體拓撲。
多站點企業參考架構
多站點企業參考架構呈現總部、分公司及其他組織位置如何參與共同的邏輯 Cyberhood 平台。各站點可依營運角色配置不同的平台服務、企業應用、DLN、運算、儲存、網路及 SPAN 參與資源。
共同平台架構不要求相同站點架構;
集中協調不要求完全中央集中。
因此,分公司不必只被視為遠端使用單一中央應用環境的使用者;在適當情況下,分散式基礎架構可成為更廣泛企業平台拓撲的一部分。
混合企業參考架構
混合企業參考架構結合企業自主管理基礎架構、分散式組織站點,以及外部或雲端基礎架構資源。不同來源的資源可參與分散式平台,而 Cyberhood 邏輯架構保持一致。
基礎架構來源 ≠ 平台架構。
基礎架構可以不同;平台架構保持一致。
此架構刻意不依賴特定公有雲供應商。實際的基礎架構整合、網路、安全、營運控制、服務部署與雲端設定,取決於組織所選擇的環境。
Cyberhood 部署架構模型
完整的 Cyberhood 部署架構整合企業營運、企業服務、共同平台能力、分散式基礎架構、受保護資訊及跨層安全。
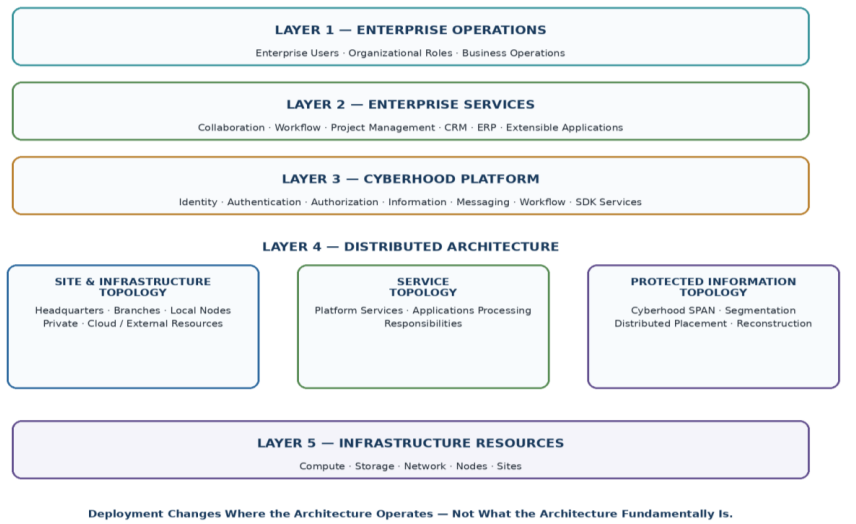
Cyberhood 企業部署架構模型
此模型區分站點與基礎架構拓撲、服務拓撲及受保護資訊拓撲。這些維度彼此相關,但各自具有不同的架構責任。安全則透過身分、驗證、授權、安全通訊、主機防護與受保護資源,作為跨層責任貫穿整體架構。
彼此相關 — 但在架構上有所區別
私有企業、私有雲、混合雲、多站點企業、分散式本地節點與復原導向部署,代表 Cyberhood 整體架構因應不同企業基礎架構需求的不同應用方式。
一套平台架構 — 多種部署模式
部署改變架構運作的位置,而不是架構的本質。
關鍵架構原則
- 一套平台架構 — 多種部署模式 — 不同基礎架構環境可參與同一套 Cyberhood 邏輯架構。
- 邏輯架構與實體拓撲有所區別 — 部署拓撲決定資源在哪裡運作;平台架構決定企業能力如何與這些資源形成關係。
- 原生分散式設計 — 運算、儲存、網路、節點、服務、受保護資訊與組織據點,可依部署需求參與分散式架構。
- 共同架構不要求站點完全相同 — 不同組織據點可採用不同的基礎架構與服務責任。
- 集中協調不等於完全中央集中 — 分散式據點可參與整體平台,而不必將架構簡化為僅遠端存取單一中央系統。
- 服務配置與受保護資訊配置有所區別 — 平台或應用服務的運作位置,本身不會定義其完整受保護資訊的所在位置。
- 高可用性與復原服務不同目標 — 高可用性著重維持服務持續性;復原導向架構著重恢復服務。
- 安全延伸至各種部署模式 — 身分、驗證、授權、安全通訊、主機防護、惡意程式防護與資訊保護,在不同部署拓撲中仍持續適用。
- 協作不受實體站點位置限制 — 組織工作空間與協作服務是在站點拓撲之上的邏輯企業環境。
- 應用運作於基礎架構拓撲之上 — 業務應用責任與對單一固定實體基礎架構位置的依賴彼此分離。
- 模組化擴充是多維度的 — 運算、節點、儲存、站點、應用與平台容量可依組織需求演進。
- 部署特性取決於實際設定 — 可用性、復原、效能、安全設定與服務行為,取決於參與的基礎架構、服務、應用與部署設計。